A medida que una empresa crece, las altas y las bajas se suceden más deprisa de lo que quien se ocupa de IT puede recordar. Un portátil se pide tarde, una persona recién incorporada espera varios días, la cuenta de quien se fue sigue activa meses después. Nada de esto es difícil de resolver: basta una rutina por escrito con un responsable claro en cada paso.
Este checklist de alta y baja de empleados en IT está pensado para direcciones, RR. HH. y responsables de operaciones tanto como para el personal técnico. Cubre a empleados y colaboradores externos que entran o salen de su empresa; si lo que busca es cómo un proveedor asume su soporte, consulte nuestra guía de help desk. Es información general, no asesoramiento jurídico.
Por qué una rutina escrita funciona mejor que la memoria
Las altas y las bajas parecen asuntos de RR. HH., pero cada una es un conjunto de cambios de IT: cuentas, equipos, licencias, permisos y datos. Cuando los pasos viven en la cabeza de una sola persona, el resultado depende de quién esté disponible esa semana. Se repiten tres problemas:
- Arranques tardíos. La persona nueva no puede iniciar sesión y la primera semana de su responsable se va en pedir accesos.
- Accesos que sobran. Las cuentas de quien se va siguen activas porque IT supo la fecha tarde, o no la supo.
- Conocimiento perdido. Archivos, correo y accesos a proveedores quedan en la cuenta de una persona y desaparecen al eliminarla.
Un checklist breve, en un único sitio y revisado una vez al año, resuelve los tres. El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) recomienda que la gestión de cuentas incluya una política de «incorporaciones, cambios de puesto y salidas» (joiners, movers and leavers), para retirar el acceso cuando ya no hace falta o ajustarlo cuando alguien cambia de función (guía sobre gestión de identidades y accesos, en inglés). Esa idea sostiene todo lo que sigue.
Quién se encarga de cada paso: RR. HH., el responsable y IT
Cada línea necesita un responsable. Un reparto sencillo sirve para muchas empresas de este tamaño:
- RR. HH. (o la propiedad de la empresa, si no hay RR. HH.) inicia el proceso, confirma fechas, puesto y tipo de contrato, y avisa pronto a IT. Sin ese aviso, IT no puede actuar.
- El responsable directo decide qué accesos y qué equipo necesita el puesto, los aprueba y se hace cargo del trabajo, los archivos y las cuentas compartidas de quien se va.
- IT, interna o externa, crea y elimina cuentas, prepara y recoge equipos, aplica licencias y ajustes de seguridad, y deja constancia de lo hecho.
Si IT está en manos de un proveedor externo, designe a una persona de su lado que pueda aprobar cambios. Si reparte el trabajo entre su equipo y un proveedor, nuestra guía sobre IT cogestionada, IT gestionada y break-fix explica cómo dividir las tareas.
Checklist de alta: antes del primer día y primera semana
Antes del primer día
- RR. HH. Envíe a IT la fecha de incorporación, el puesto, la ubicación, el responsable y el tipo de contrato (empleado, colaborador externo, temporal), idealmente con una semana de antelación.
- Responsable. Enumere las aplicaciones, carpetas compartidas, buzones y grupos que necesita el puesto. Parta del puesto, no de una copia de los accesos de un compañero.
- IT. Prepare el equipo con cifrado, actualizaciones y protección de los equipos, y registre su número de serie a nombre de la persona.
- IT. Cree la cuenta y el buzón, asigne las licencias y añada a la persona solo a los grupos acordados.
- IT. Deje preparada la autenticación multifactor (MFA) para que la persona la configure el primer día, con una guía breve por escrito. En las cuentas nuevas es donde la MFA se exige desde el principio o se omite sin que nadie lo note.
Primer día y primera semana
- IT. Entregue el equipo y acompañe a la persona en el inicio de sesión, la MFA, el gestor de contraseñas si lo usan y la forma de pedir ayuda a IT, con su horario.
- Responsable. Compruebe que funciona cada aplicación de la lista y comunique el mismo día lo que falte.
- RR. HH. Facilite la política de uso aceptable o de seguridad y las nociones básicas de tratamiento de datos del puesto, y guarde constancia de que se han leído. Si el puesto usa herramientas de IA, nuestra guía de política de uso de la IA para empresas recoge qué añadir.
- IT. Confirme que el equipo informa a sus herramientas de gestión y actualización y que las copias de seguridad o la sincronización de archivos funcionan.
- Responsable. Al final de la primera semana, revise los accesos. Los que faltan se notan enseguida; los que sobran casi nunca, así que pregunte qué puede retirarse.
- IT. Anote en su inventario la lista final de cuentas, licencias y equipos. Nuestra guía de documentación de IT muestra qué más conservar.
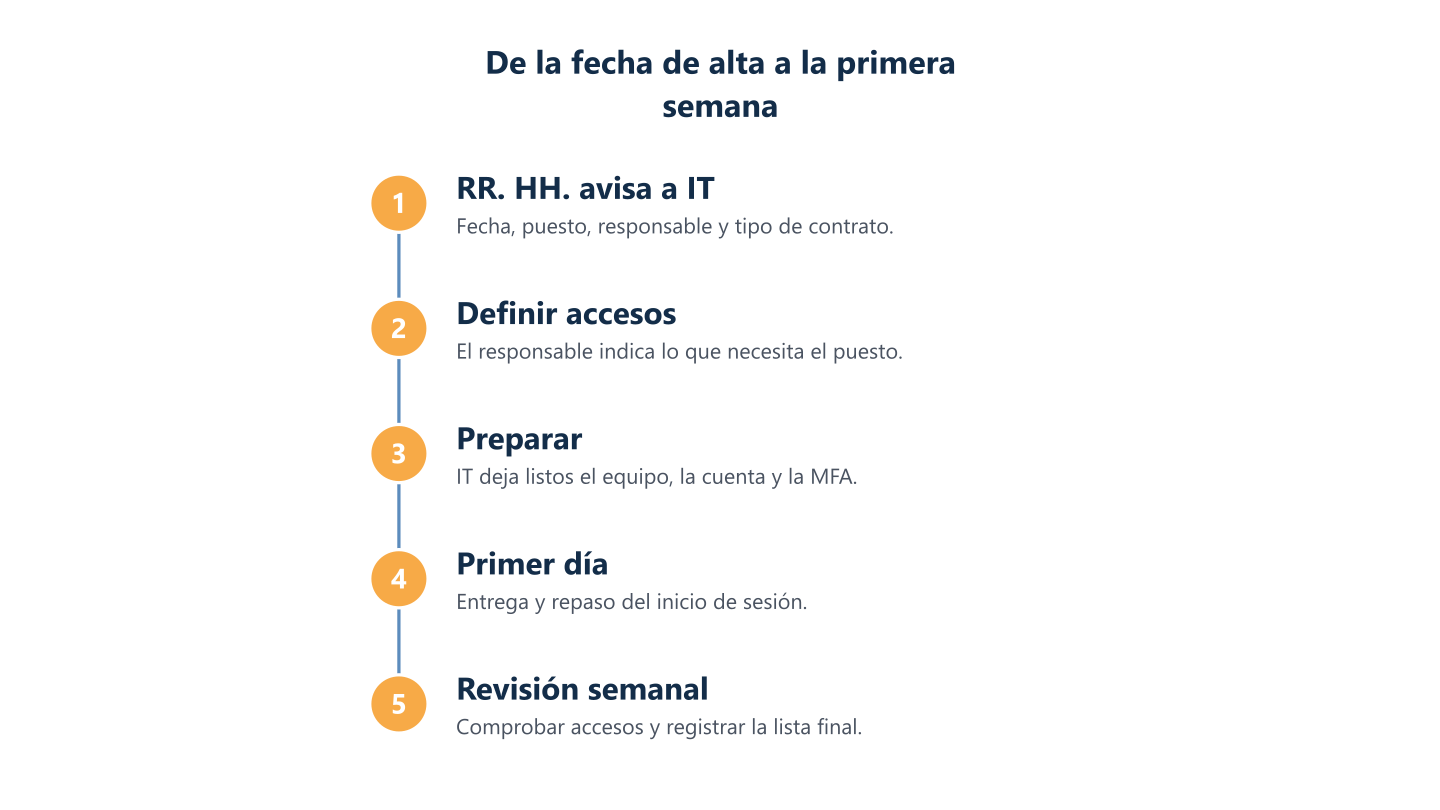
Leer los pasos en texto
RR. HH. avisa a IT, el responsable define accesos, IT prepara equipo y cuenta, entrega el primer día y revisión de accesos en la primera semana
Checklist de baja: el último día y después de la salida
Empiece desde el aviso de salida, no desde el último día. Si la salida es repentina o delicada, RR. HH. y la dirección pueden decidir que el acceso termine de inmediato, y IT debe poder actuar ese mismo día.
Antes del último día
- RR. HH. Indique a IT la fecha y hora exactas de salida y si se aplica algún requisito de conservación.
- Responsable. Decida por escrito quién asume el buzón, los archivos, el calendario, los contactos de clientes y las cuentas compartidas.
- IT. Haga la lista de todo lo que tiene la persona: cuentas, grupos, licencias, equipos, métodos de MFA y portales de proveedores, incluidos los accesos compartidos que conozca.
- Responsable. Pida a la persona que entregue los archivos de trabajo y los datos de las cuentas compartidas, y que traslade lo que tenga en almacenamiento personal.
El último día
- IT. Bloquee el inicio de sesión a la hora acordada, cierre las sesiones activas y cambie las contraseñas de las cuentas compartidas que la persona conocía.
- IT. Elimine los métodos de MFA registrados en la cuenta, como aplicaciones de autenticación, números de teléfono y llaves de seguridad.
- IT. Recoja el portátil, el teléfono, la tarjeta y las llaves, y retire los datos de la empresa de cualquier dispositivo personal usado para trabajar. Para las tarjetas de acceso a puertas, vea nuestra rutina de tarjetas de acceso.
- Responsable. Configure una respuesta automática o un reenvío durante un periodo acordado, con el nuevo contacto.
- RR. HH. Confirme a IT que la salida está completa.
En las semanas siguientes
- IT. Mantenga la cuenta bloqueada durante el plazo acordado; después retire la licencia y elimine la cuenta solo cuando el responsable confirme el traspaso.
- IT. Restablezca los equipos devueltos, actualice el inventario y reasígnelos.
- IT. Revise consolas de administración, contactos de facturación y cuentas de software donde la persona tuviera un papel, y sustitúyala por un sucesor concreto.
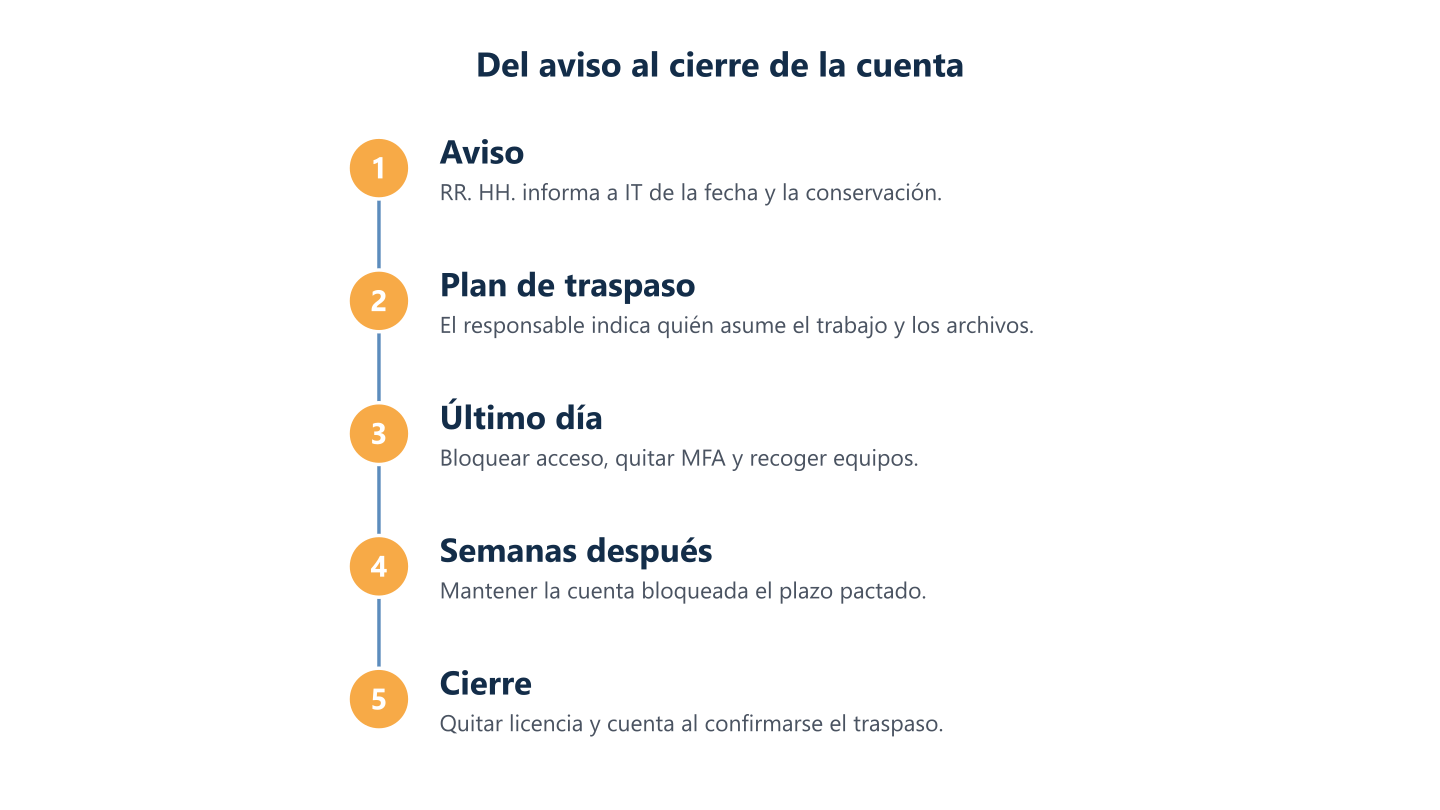
Leer los pasos en texto
Aviso y necesidades de conservación, plan de traspaso, retirada de accesos el último día, cuenta bloqueada un plazo pactado y cierre de la cuenta
Qué desactivar, traspasar o conservar
Use esta tabla el último día. El plazo de conservación adecuado para cada elemento depende de su negocio y de la normativa local, así que acuérdelo antes con RR. HH. y con su asesor.
| Elemento | Desactivar | Traspasar | Conservar |
|---|---|---|---|
| Buzón de correo | El inicio de sesión, el último día | Delegar el acceso o convertirlo en buzón compartido para el sucesor | El contenido durante el plazo acordado; no elimine la cuenta antes de decidirlo |
| Archivos | La sincronización y los enlaces de uso compartido externos | La propiedad al responsable o a un espacio de equipo | Los archivos necesarios por motivos de clientes, contables o legales |
| Equipos | Inicio de sesión, VPN y acceso remoto | Reasignar tras restablecerlos | Número de serie y acta de entrega |
| Cuentas compartidas | Las contraseñas que la persona conocía | La titularidad a una persona concreta | Una nota de quién guarda cada acceso |
| Métodos de MFA | Todos los registrados por quien se va | Nada; el sucesor configura los suyos | Un registro de la fecha de retirada |
| Licencias | Retirarlas cuando se haya decidido qué hacer con los datos | Reasignarlas al siguiente usuario | Una licencia, según el plan, si hay que conservar el buzón (confirme en la documentación vigente) |
| Portales de proveedores y roles de administración | El acceso de la persona y sus tokens | El rol de administrador y de facturación a un sucesor concreto | Un contacto actualizado para renovaciones y avisos |
El orden importa. La guía de Microsoft para retirar a un antiguo empleado indica que las cuentas eliminadas y las licencias retiradas conservan parte del contenido solo durante un tiempo limitado (consulte la documentación vigente de Microsoft para conocer el plazo), así que decida antes quién se queda con el buzón y los archivos. La conversión del buzón se describe en su página sobre buzones compartidos. Si usa Microsoft 365, mantenga estos pasos en su checklist de seguridad de Microsoft 365, junto a la MFA y los roles de administrador.
Cambios de puesto: el paso que se olvida
Un ascenso, un traslado a otro equipo o el paso de colaborador externo a empleado cambian lo que una persona debe poder ver. Sin un aviso que lo active, los permisos solo se acumulan. Trate el cambio de puesto como una pequeña baja más una pequeña alta: el responsable indica qué necesita el nuevo puesto, IT retira lo que necesitaba el anterior y todo queda registrado. Revise aparte los permisos de administrador.
Fallos habituales
Son patrones frecuentes, no estadísticas, y cada empresa es distinta.
- El proceso empieza el último día y no en el aviso, así que no hay tiempo para planificar el traspaso.
- Colaboradores externos y personal temporal no figuran en el sistema de RR. HH., de modo que nada provoca su baja.
- Accesos compartidos y cuentas de administración del dominio o de la nube no entran en la lista de salida porque nadie los recuerda.
- Una cuenta bloqueada conserva sesiones o inicios de sesión guardados en los dispositivos hasta que se revocan.
- Las licencias siguen asignadas a cuentas que nadie usa y la empresa las sigue pagando.
- El buzón se elimina antes de que el sucesor lo haya leído.
- Los equipos se devuelven sin registrarse, y luego no se pueden localizar.
Puntos de protección de datos que conviene pactar con RR. HH.
Las altas y las bajas implican datos personales, así que conviene acordar por escrito estos puntos. Son sugerencias prácticas, no asesoramiento jurídico: confirme los plazos de conservación y el tratamiento de los buzones de los empleados con su delegado de protección de datos o con asesoría jurídica.
- Retirada de accesos. Dé a cada persona solo el acceso que necesita su puesto y retírelo sin demora. Se relaciona con los principios de minimización e integridad y confidencialidad del RGPD; confírmelo con su delegado de protección de datos.
- Conservación. Decida cuánto tiempo se guardan el buzón y los archivos de quien se va, quién puede abrirlos y qué ocurre al terminar el plazo.
- Equipos. Registre qué se devolvió y cuándo, y restablezca los equipos antes de reutilizarlos.
- Uso personal. Indique qué permite la política en los equipos de la empresa y qué pasa con los archivos personales al devolverlos.
Cómo puede ayudarle BlueNova IT
BlueNova IT tiene su sede en Tallin y presta soporte en inglés y español, de lunes a viernes, de 09:00 a 18:00 CET. Dentro de nuestros servicios IT gestionados o de la externalización IT, según el alcance acordado, podemos ayudarle a documentar estos pasos y apoyar la parte de IT de las altas, los cambios de puesto y las bajas. El soporte de ciberseguridad para pymes puede incluir revisar quién tiene acceso a qué, según se acuerde con cada organización.
El alcance se acuerda con cada organización y no prometemos plazos de respuesta ni resultados por adelantado. Para hablar de su caso, contáctenos.
Relacionado: servicios IT gestionados, externalización IT, servicios de ciberseguridad, Guía de help desk, Copias de seguridad y recuperación.