Un acuerdo de externalización de IT funciona mejor cuando, antes de empezar, el documento responde a tres preguntas: qué se delega exactamente y qué no (alcance), quién puede acceder a qué sistemas y de quién son las cuentas, las licencias y los datos (accesos y propiedad), y qué ocurre con los accesos, la documentación y los datos cuando la relación termina (salida). Todo lo demás, desde cómo se piden las cosas hasta cada cuánto se revisa el trabajo, sirve de apoyo a esas tres. Esta guía es información general, no asesoramiento jurídico.
Una relación de IT externalizada puede empezar de manera informal: una propuesta, unos correos y un apretón de manos. Funciona hasta que se va la persona que pactó los detalles, una petición resulta no estar cubierta, o la relación termina y nadie sabe quién tiene las cuentas de administrador. Esta guía recoge lo que conviene dejar escrito para evitarlo. Si aún está decidiendo si externalizar, empiece por nuestra guía sobre externalizar IT o mantener un equipo interno; para comparar cuotas y propuestas, consulte la guía de precios de servicios IT gestionados. Aquí tratamos los documentos en sí.
¿Dudas sobre esta guía? Hable con nosotros
¿Por qué dejar por escrito una externalización de IT?
Lo escrito es lo que cualquiera de las partes puede señalar cuando surge una duda sobre si algo entra o no, quién puede hacer qué o quién tiene una clave. La memoria y la buena voluntad son frágiles: dependen de que sigan ahí las personas que hicieron el pacto original. Además, dejarlo escrito es barato antes de empezar y incómodo de arreglar después.
Acuerdo, alcance y notas de trabajo: qué va en cada sitio
La documentación de una externalización suele tener tres capas, aunque estén en un solo documento. Mantenerlas separadas facilita revisar y actualizar cada una.
| Capa | Qué suele contener | Quién debería revisarla |
|---|---|---|
| Acuerdo (condiciones generales) | Partes, cuotas, duración y renovación, responsabilidad, confidencialidad, protección de datos, resolución | La dirección y su asesor jurídico |
| Alcance y límites | Tareas incluidas, tareas que siguen con usted, cómo se piden, horario e idiomas, exclusiones | Quien se ocupa de IT en su empresa, junto con la dirección |
| Notas de trabajo | Canal de soporte, contactos con nombre, ritmo de informes, fechas de revisión, quién aprueba qué | Las personas que hacen peticiones de IT |
Los nombres cambian de un proveedor a otro. Un «contrato marco» suele fijar condiciones generales para toda la relación, mientras que un «contrato de servicios gestionados» o una «orden de trabajo» describe el servicio en sí. Juzgue el documento por lo que contiene, no por su título.
Lo que esta guía no puede decidir por usted
Los límites de responsabilidad, los plazos de preaviso, los periodos mínimos, las penalizaciones por salida anticipada y la ley aplicable son términos jurídicos y comerciales que dependen de su situación y de su país. Esta guía enumera las preguntas que conviene hacer, no las respuestas que hay que aceptar. BlueNova IT no presta asesoramiento jurídico, así que pida a su propio asesor que revise la redacción legal antes de firmar con cualquier proveedor.
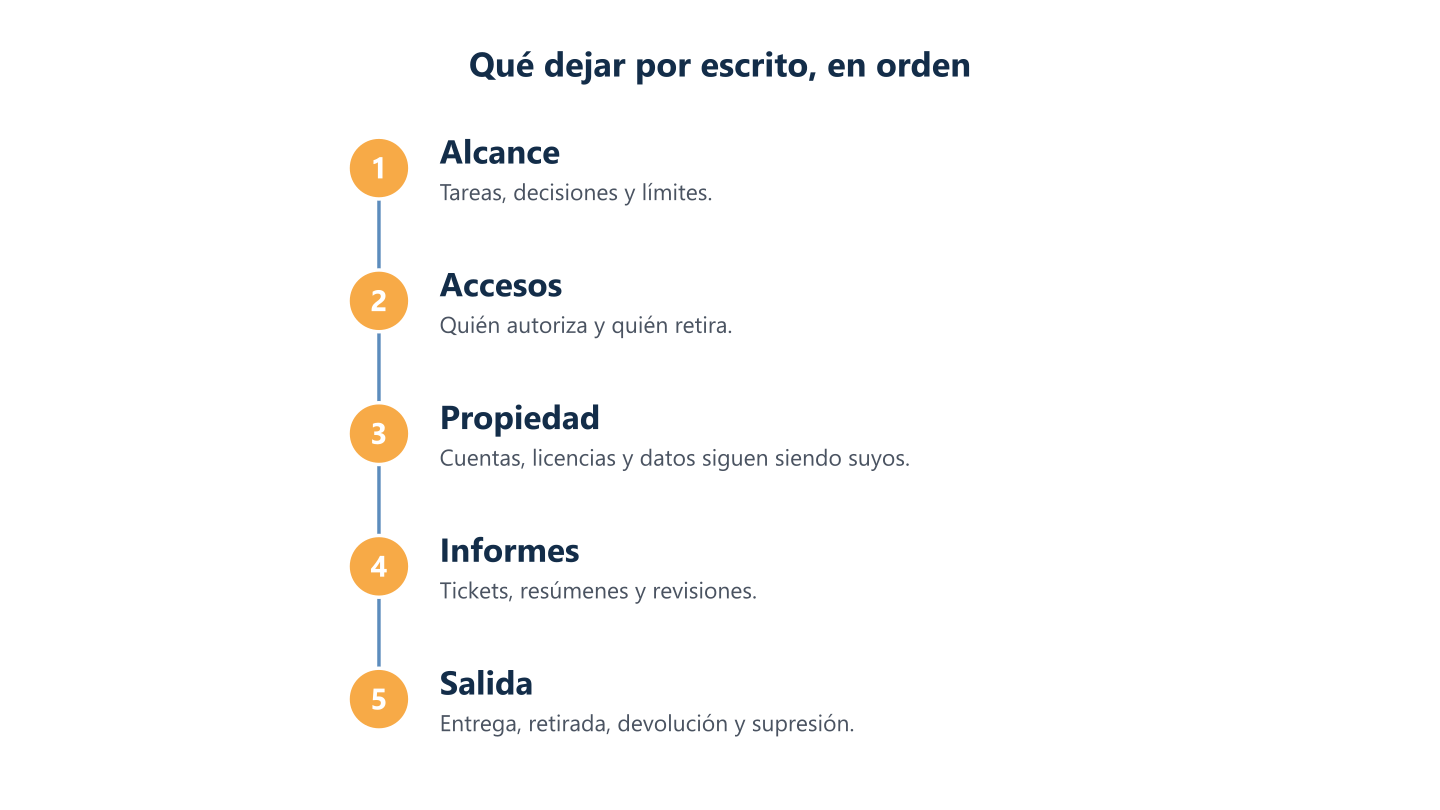
Leer los pasos en texto
Alcance, accesos, propiedad, informes y salida
Alcance: qué se delega y qué sigue con usted
Un alcance impreciso genera fricción en las externalizaciones: una parte da por hecho que una petición está incluida y la otra que es un extra. Dedique aquí el primer esfuerzo.
Una lista de tareas y decisiones
Parta de una lista de tareas y decisiones, no de una lista de tecnologías. Anote las tareas que pasan fuera de su equipo, los sistemas que tocan y las decisiones que las rodean, y marque lo que sigue con su gente. Crear una cuenta de usuario es una tarea fácil de delegar. Quién puede pedirla y quién la aprueba es una decisión, y si nadie lo ha escrito el equipo externo acaba adivinando o esperando.
Una lista que recoge ambas cosas permite encaminar cada petición sin discutirlo cada vez. Además, se puede revisar más adelante, de modo que el acuerdo pueda crecer o reducirse sin depender de la memoria de nadie.
Límites, exclusiones y trabajo fuera del alcance
Escriba también los límites, no solo lo incluido. Puntos habituales que conviene aclarar:
- Compra de equipos, licencias y software: ¿va incluida o se compra aparte?
- Proyectos como traslados de oficina o migraciones: ¿forman parte del alcance habitual o se presupuestan por separado?
- Visitas presenciales: si están incluidas y cómo se acuerdan.
- Sistemas que el proveedor no soportará, por ejemplo productos sin soporte del fabricante.
- Cómo se pide, se estima y se aprueba una petición fuera del alcance antes de empezar el trabajo.
Nuestra guía de precios explica cómo comprobar qué supuestos hizo cada propuesta sobre su entorno; lo que importa aquí es que las respuestas queden en el documento.
Horario, idiomas y canales
Indique cuándo hay soporte y qué no está cubierto, por ejemplo tardes y fines de semana, qué idiomas se atienden y adónde van las peticiones: un sistema de tickets, un buzón compartido o un canal de mensajería. Si un proveedor ofrece tiempos objetivo de respuesta o resolución, pídalos por escrito junto con la forma de medirlos. Si no los ofrece, el documento no debería dar a entender que sí.
Otros proveedores y subcontratistas
Enumere las demás partes que tocan los mismos sistemas: su operador de internet, los fabricantes de software, un instalador, un proveedor anterior. Diga quién las coordina. Pregunte también si el proveedor puede recurrir a subcontratistas. La guía sobre seguridad de la cadena de suministro del Centro Nacional de Ciberseguridad del Reino Unido (en inglés) sugiere decidir si los proveedores pueden subcontratar y asegurarse de que trasladan sus requisitos de seguridad a cualquier subcontratista.
Accesos y propiedad: de quién es cada cosa
Externalizar cambia quién hace el trabajo, no quién es dueño de los sistemas. Los documentos deben dejarlo claro, porque las dudas sobre la propiedad suelen aparecer en el peor momento: cuando la relación está terminando.
Autorizar los accesos y retirarlos
Cada acceso que necesite el proveedor debería autorizarlo por escrito una persona designada de su lado, y la autorización debería indicar qué acceso hace falta y para qué trabajo. Mantenga una única lista de quién tiene acceso a qué y pacte que el acceso concedido para un trabajo termina cuando termina el trabajo. La misma disciplina vale para su propio personal, como muestra nuestra lista de comprobación de altas y bajas de empleados en IT.
La retirada es el paso que más se olvida. Una advertencia conjunta de autoridades de ciberseguridad de varios países señala que desactivar las cuentas del proveedor puede pasarse por alto cuando termina un contrato (en inglés).
Cuentas, licencias, dominios y datos a su nombre
Pida que las cuentas de administrador se creen o se mantengan a nombre de su organización, no del proveedor, y que lo mismo valga para las licencias, las suscripciones, los registros de dominio y los datos de sus sistemas. Sirve una prueba sencilla: si el proveedor dejara de operar mañana, ¿podría usted seguir entrando como propietario y renovar lo que paga? Si la respuesta sincera es que no, escriba la corrección en el acuerdo desde ya.
Funciones de seguridad y datos personales
Nombre al responsable de cada tarea de seguridad: parches, copias de seguridad y pruebas de restauración, autenticación multifactor, revisión de alertas. La advertencia conjunta sobre proveedores de servicios gestionados de las autoridades de ciberseguridad de varios países recomienda que los contratos identifiquen con transparencia quién asume cada función y responsabilidad de seguridad.
Cuando se aplica el RGPD y el proveedor actúa como encargado del tratamiento, el artículo 28 exige un acuerdo escrito vinculante, que puede tener formato electrónico. Debe abordar la devolución o supresión de los datos personales al terminar el servicio de tratamiento, a elección del responsable, salvo que el Derecho de la Unión o de un Estado miembro exija conservarlos. Las directrices del Comité Europeo de Protección de Datos explican cómo concretar esas obligaciones. Consulte a su asesor qué requisitos corresponden a su relación.
Registros, informes y revisión
El trabajo externalizado debería dejar un rastro que su propio equipo pueda leer sin preguntar al proveedor. Pacte los mecanismos desde el principio.
Tickets compartidos y un único canal
Use un sistema de peticiones que vean ambas partes, para que nadie tenga que recordar lo que se pidió ni buscar un correo reenviado. Acuerden un solo canal para peticiones y avisos, y así la misma petición no llegará por tres vías.
Resúmenes escritos y revisiones programadas
Pida un resumen escrito periódico de lo hecho y lo pendiente, con la frecuencia que usted elija, y revisiones en fechas fijas para ajustar, ampliar o terminar el acuerdo. Una revisión con fecha en el calendario hace que la relación se examine cuando todo va bien y no solo cuando algo falla. La guía del NCSC también sugiere renovar los contratos a intervalos adecuados y reevaluar los riesgos al mismo tiempo.
Cambiar el alcance más adelante
Decida ya cómo cambia el alcance: quién propone, quién aprueba y dónde se guarda la lista actualizada. Un cambio acordado en un mensaje de chat y nunca incorporado al alcance es la forma en que el documento y la realidad se separan.
Salida: pactarla antes de empezar
Las condiciones de salida son fáciles de acordar cuando la relación es nueva y difíciles de negociar cuando está terminando. Si algún día cambia de proveedor, consulte nuestra guía sobre cómo cambiar de proveedor de IT y qué recopilar primero para ver la secuencia práctica. Estos son los puntos que conviene dejar por escrito desde el principio.
Entrega de la documentación y del conocimiento
La documentación de su entorno debería ser suya y estar en un lugar al que usted pueda acceder siempre, no solo en los sistemas del proveedor. Pida que se entregue actualizada al terminar y que el proveedor coopere con el siguiente. Suele incluir la lista de cuentas, un esquema de la red, las copias de seguridad y los contactos de proveedores.
Retirada de accesos y su registro
Pacte que la retirada de accesos se planifica, se asigna y se registra: quién retira qué, para qué fecha y quién lo confirma. Incluya las credenciales compartidas, las herramientas de gestión remota instaladas en los equipos y cualquier relación de socio o de administración delegada que el proveedor tenga en sus cuentas en la nube.
Devolución y supresión de datos y activos
La guía del NCSC dice que los contratos deberían fijar con claridad los requisitos de devolución y supresión de su información y sus activos por parte del proveedor al terminar o traspasarse el contrato. En cuanto a los datos personales, las directrices del CEPD añaden que el encargado debería confirmar la supresión en un plazo y de una forma pactados. Pregunte qué se devuelve, en qué formato, qué se borra y cómo se le avisará de que está hecho.
Preaviso, ayuda en la transición y costes
Son preguntas, no recomendaciones: cuánto preaviso debe dar cada parte, si hay un periodo mínimo o una penalización por irse antes, si la ayuda durante la transición está incluida o se cobra, y quién asume el coste de exportar los datos. Lo razonable depende del servicio y de su país, así que lleve estas preguntas a su asesor junto con el borrador.
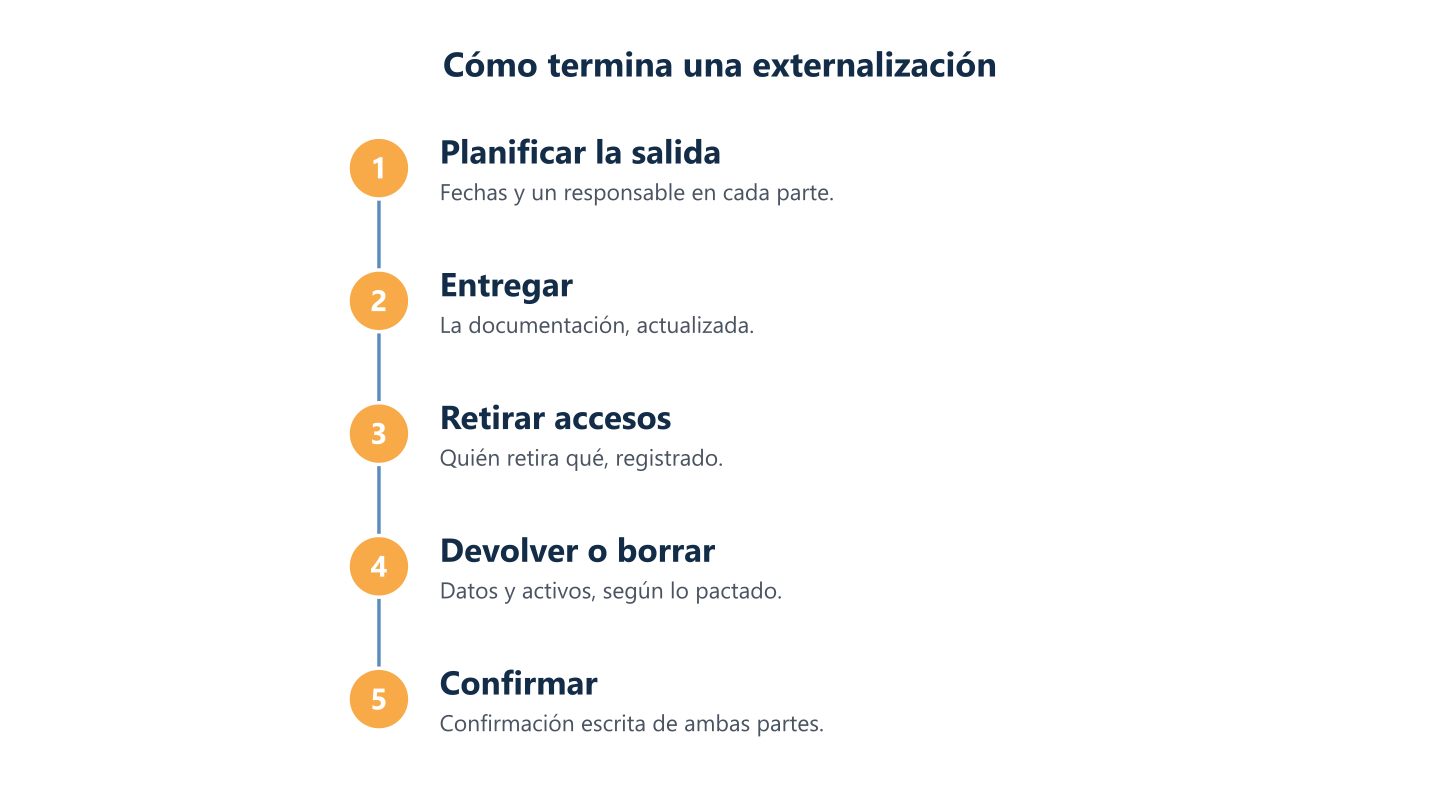
Leer los pasos en texto
Planificar, entregar la documentación, retirar accesos, devolver o borrar datos y confirmar por escrito
Una lista para llevar a la mesa
Antes de firmar, compruebe que los documentos responden con palabras claras a cada una de estas preguntas:
- ¿Qué tareas se delegan y cuáles siguen con su equipo?
- ¿Quién puede pedir cambios y quién los aprueba?
- ¿Qué queda excluido y cómo se pide y se aprueba el trabajo fuera del alcance?
- ¿Qué horario e idiomas se aplican y cómo se hacen las peticiones?
- ¿Quién autoriza cada acceso y cómo se mantiene la lista de accesos?
- ¿Están a su nombre las cuentas de administrador, las licencias, los dominios y los datos?
- ¿Quién responde de los parches, las copias de seguridad, las pruebas de restauración y la autenticación multifactor?
- ¿Qué registros y revisiones recibirá, y con qué frecuencia?
- ¿Qué se entrega al terminar y cómo se confirman la retirada de accesos y la supresión de datos?
- ¿Ha revisado su asesor los términos jurídicos: responsabilidad, preaviso, cuotas, datos personales?
Cómo plantea BlueNova IT estos puntos
En el trabajo externalizado, BlueNova IT deja por escrito el alcance y sus límites antes de empezar, junto con una lista de las tareas y las decisiones que siguen en manos de su equipo. Las cuentas, las licencias y los datos siguen siendo suyos, y lo decimos por escrito. Las peticiones pasan por tickets compartidos y un canal acordado, con un resumen escrito periódico y una revisión programada. Cuando una relación termina, entregamos actualizada la documentación de su entorno y se acuerda y se registra la retirada de accesos, incluido quién retira qué. Nuestra página Trabajar con BlueNova IT lo describe con más detalle, y la página de externalización de IT explica lo que hacemos. Damos soporte de lunes a viernes, de 09:00 a 18:00 CET, en inglés y en español, y no fuera de ese horario. Las condiciones contractuales se acuerdan con cada organización y no se describen en esta guía.
Antes de hablar con ningún proveedor, escriba una página: las tareas que quiere delegar, las decisiones que se queda, las cuentas y los datos que deben seguir siendo suyos y lo que espera al final. Esa página mejora todas las propuestas que reciba y da a su asesor algo concreto que revisar. Si quiere repasar cómo definir el alcance para su organización, use el formulario de contacto y cuéntenos cómo es su equipo y cuáles son sus sistemas.