La documentación de IT de una pyme es un conjunto breve y actualizado de registros: sus sistemas, cuentas, equipos y proveedores, más las rutinas que los mantienen en marcha. Guárdela en un espacio al que su organización pueda acceder siempre, y asegúrese de que sea de la organización, no de quien la escribió.
La documentación suele faltar por razones corrientes: el conocimiento está en la cabeza de una persona, en los archivos de un instalador o dentro de la herramienta de un proveedor. Esta guía explica qué conviene anotar, dónde guardarlo, de quién debe ser y cómo evitar que se quede obsoleto. Es orientación general: el alcance y las condiciones con cualquier proveedor se acuerdan con cada organización.
¿Dudas sobre esta guía? Hable con nosotros
Para qué sirve la documentación de IT y cuándo la necesitará
La documentación demuestra su valor el día en que debe actuar alguien distinto de quien la escribió. Ese día llega, tarde o temprano, a toda empresa:
- Un nuevo proveedor de IT o un nuevo responsable de IT toma el relevo.
- Se marcha, o está de baja, la persona que entendía un sistema.
- Una incidencia exige saber enseguida qué depende de qué.
- Un cliente, una aseguradora o un auditor pregunta cómo gestiona usted su IT.
- La empresa abre una sede nueva o cambia de local.
Documentación, credenciales y datos son cosas distintas
La documentación dice qué existe y quién responde de ello. Las credenciales abren puertas y deben estar en un gestor de contraseñas protegido con autenticación multifactor. Los datos, como archivos y buzones, se protegen con copias de seguridad. Mezclar las tres cosas crea riesgo: un documento lleno de contraseñas es un blanco fácil, y un documento que no nombra a ningún responsable no ayuda a nadie. Guarde cada cosa en su sitio y deje que la documentación remita a las demás.
Escriba para un desconocido competente
El lector es una persona capaz que nunca ha visto su entorno: un compañero nuevo, un técnico externo, un auditor. Use el nombre completo de cada sistema, indique dónde está cada cosa y evite atajos como «el servidor de siempre» o «pregunte a quien lo montó». Un registro que solo entiende su autor falla justo el día en que hace falta.
Qué conservar: la lista corta
Un conjunto útil es más corto de lo que se suele pensar. Seis registros cubren casi todo lo que necesita una pyme, y cada uno responde a una pregunta que alguien hará bajo presión.
| Registro | Qué dice | Responsable y suplente habituales | Actualícelo cuando |
|---|---|---|---|
| Sistemas y aplicaciones | Para qué sirve cada sistema, quién depende de él, dónde funciona y quién lo administra | Responsable de negocio de cada sistema; suplente: responsable de IT | Se añade, se sustituye o se retira un sistema |
| Cuentas y administradores | Quién tiene cada cuenta de administrador, cada dominio y cada tenant en la nube, y dónde se guarda el acceso de emergencia (nunca las contraseñas) | Propietario o gerente; suplente: responsable de IT | Alguien entra, se va o cambia de puesto |
| Equipos | Cada portátil, móvil y dispositivo de red, con su usuario, modelo, antigüedad y estado de soporte | Responsable de IT; suplente: el proveedor | De forma continua, a partir del inventario |
| Red y sedes | Sedes, líneas de internet, el equipamiento que las conecta y quién suministra cada parte | Responsable de IT; suplente: el proveedor | Cambia una línea, un proveedor o un equipo clave |
| Proveedores y renovaciones | Quién ofrece qué, contactos de soporte, fechas de fin de contrato y renovación de licencias y dominios | Administración u oficina; suplente: responsable de IT | Cambia un contrato, y antes de cada renovación |
| Rutinas y recuperación | Pasos de altas y bajas, comprobación de copias y un plan de recuperación de una página | Responsable de IT; suplente: administración u oficina | Tras cada prueba y tras cambios importantes |
Una empresa con dos sedes y un único tenant en la nube completará cada fila en pocas líneas; una más grande añadirá detalle donde el riesgo sea mayor.
Sistemas y aplicaciones
Haga una lista de todos los sistemas de los que depende el negocio: aplicaciones de gestión, contabilidad, correo y archivos, la web y todo lo que un proveedor aloje para usted. De cada uno anote para qué sirve, quién lo usa, quién responde de él, dónde funciona y de qué depende, por ejemplo de la conexión a internet o del servicio de inicio de sesión. Las dependencias son lo que más se olvida, y lo primero que necesita un técnico cuando algo se detiene.
Cuentas, administradores y registros
Anote quién tiene cada cuenta de administrador y a nombre de quién está cada registro: el dominio, el servidor DNS, su tenant de Microsoft 365 o Google, la cuenta con el operador de internet y cualquier suscripción en la nube. La pregunta clave es «a nombre de quién», porque una cuenta en manos de un instalador o de un antiguo empleado es un problema a la espera de un mal día. Las cuentas de administración deben pertenecer a la organización. Nuestra lista de comprobación de seguridad de Microsoft 365 explica cómo revisarlas.
Anote también dónde se guarda el acceso de emergencia y quién puede usarlo, sin escribir las credenciales. La guía de Microsoft para Entra ID recomienda dos o más cuentas de acceso de emergencia para que un error no le deje fuera de su propia organización.
Equipos e inventario
Un inventario escrito a mano en una hoja de cálculo se desajusta cuando la gente cambia de portátil o se va. Uno recogido de los propios equipos, por ejemplo mediante un agente de supervisión y gestión remota (RMM, por sus siglas en inglés) instalado en cada dispositivo, se parece más a la realidad. Sea cual sea el método, alguien debe poder decir qué equipos existen, quién los tiene y si siguen teniendo soporte. La guía de gestión de activos del Centro Nacional de Ciberseguridad del Reino Unido (en inglés) insiste en lo mismo: saber qué se gestiona y cuándo dejará de tener soporte, para poder planificar los reemplazos. Los Controles CIS (en inglés) empiezan con el inventario de activos empresariales, como Control 1.
Red, sedes, proveedores y renovaciones
De cada sede, anote la línea de internet y su proveedor, el equipamiento principal de red y cómo se conecta con las demás. Guarde con el resto los documentos de entrega de cada proyecto de instalación, en lugar de dejarlos en los archivos del instalador. Después añada un calendario de renovaciones con dominios, certificados, licencias y contratos de soporte. Un dominio caducado es una caída evitable, y es más probable cuando nadie es responsable de la fecha de renovación.
Rutinas y recuperación
Parte de la documentación describe lo que hace la gente, no lo que existe. Aquí van los pasos de altas y bajas, para los que puede partir de nuestro checklist de altas y bajas de empleados en IT. También el plan de recuperación: la guía del plan de recuperación ante desastres de una página muestra qué incluir. Manténgalas breves, asigne un responsable a cada una y enlácelas desde el conjunto principal.
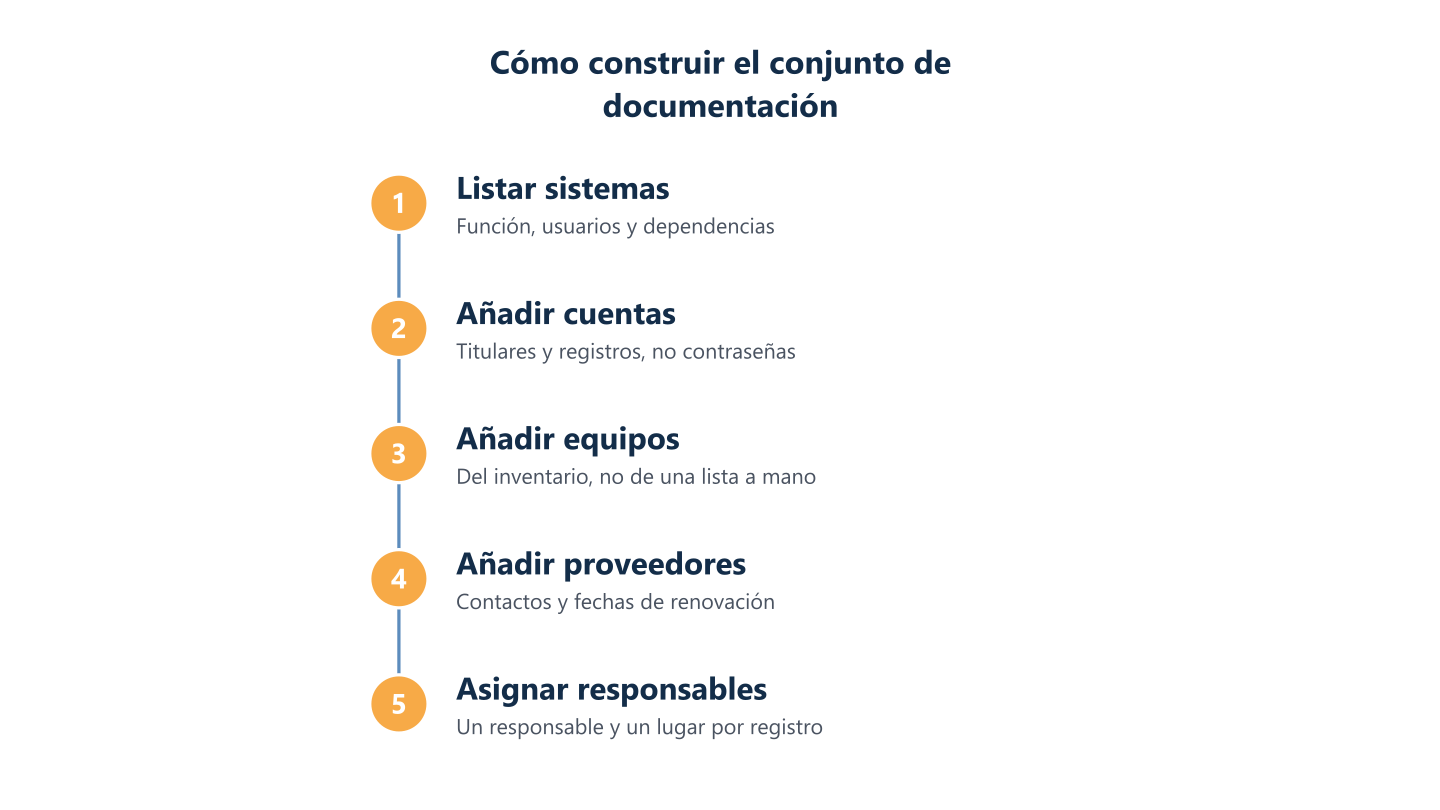
Leer los pasos en texto
Sistemas, cuentas y titulares, equipos del inventario, proveedores y renovaciones, y un responsable
Dónde guardarla: un espacio al que la organización siempre pueda acceder
Importa menos qué producto use que quién lo controla y si podrá abrirlo un mal día. Compruebe cualquier opción con estos puntos:
- La organización controla la cuenta y puede conceder y retirar accesos.
- Se puede abrir cuando no funciona un portátil, la red de la oficina o un proveedor.
- Los permisos permiten que pocas personas lean los registros sensibles.
- El historial de versiones muestra qué cambió y cuándo.
- Existe una copia fuera de los sistemas que la documentación describe.
- Es lo bastante sencilla como para que la gente la actualice.
Quién puede leer qué
No todos los registros son para todos. Las instrucciones prácticas pueden estar abiertas a todo el equipo, mientras que los diagramas de red, la lista de administradores y el plan de recuperación deben limitarse a quienes los necesitan. Revise los accesos cuando alguien cambie de puesto y evite circular los documentos como adjuntos de correo, donde las copias antiguas se multiplican y no pueden retirarse.
Por qué importa una copia fuera de sus propios sistemas
Un plan de recuperación guardado solo en el servidor que ha fallado no sirve de nada. Mantenga una copia actual de la hoja de recuperación, la lista de contactos y la lista de administradores en un lugar que no dependa de su propia red, con acceso limitado a quienes lo necesiten. La guía del plan de recuperación ante desastres explica dónde guardar esas copias y cómo probarlas.
Lugares que conviene evitar
Desconfíe de la documentación que vive solo en el buzón o el portátil de una persona, solo en la herramienta de un proveedor sin posibilidad de exportarla, o repartida entre los archivos de varios instaladores. Sirve una prueba sencilla para cualquier solución: si esta persona o este proveedor desapareciera mañana, ¿podríamos abrirlo todo?
De quién es y quién la escribe
Se suelen confundir dos preguntas. ¿Quién escribe la documentación? Puede hacerlo cualquiera: el responsable de IT, un proveedor o el propietario. ¿Quién debe controlarla? Su organización debe conservar el acceso a los registros de su entorno y acordar por escrito su titularidad y sus derechos de uso. Un proveedor puede conservar derechos sobre sus herramientas o plantillas; asegúrese de que eso no impida llevarse una copia utilizable de sus registros al terminar la relación.
La titularidad debe constar por escrito
Pida a cada proveedor e instalador que confirme por escrito que la documentación, las cuentas de administración, las licencias y los datos pertenecen a su organización. Las cuentas de administración deben crearse o mantenerse a nombre de la organización, no del proveedor. Acuerde también qué ocurre al terminar la relación, incluidas la forma de entregar la documentación y quién retira cada acceso.
Un responsable con nombre para cada registro
Cada registro de la tabla necesita un responsable con nombre y un suplente con nombre. No tiene por qué escribir cada línea, pero responde de que esté al día. Ayuda una regla simple: sin responsable, no hay registro. Si nadie quiere hacerse cargo de un registro, trátelo como una laguna que resolver, no como algo que dejar abierto.
Cómo lo hace BlueNova IT
En BlueNova IT, la documentación de su entorno es suya y se guarda en un espacio al que siempre puede acceder. El inventario de sus equipos se recoge mediante un agente de supervisión y gestión remota (RMM) instalado en los dispositivos, y las cuentas de administración se crean o se mantienen a su nombre, no al nuestro. Cuando termina un servicio, entregamos la documentación actualizada y acordamos y registramos la retirada de accesos. La página Trabajar con BlueNova IT describe la secuencia desde la primera conversación hasta la entrega, y la página de servicios IT gestionados describe la documentación que entregamos (sistemas, cuentas, equipos y proveedores). El alcance se acuerda con cada organización.
Cómo mantenerla al día sin convertirla en un proyecto
La documentación se queda obsoleta porque actualizarla no es tarea de nadie. Tres hábitos la mantienen viva sin convertirla en un proyecto.
Vincule las actualizaciones a acontecimientos que ya gestiona
Añada una línea, «actualizar el registro», a las rutinas que ya existen: un alta o una baja en el checklist de altas y bajas, un proveedor nuevo, una renovación, un cambio de sede o el cierre de un proyecto de instalación. Tras una incidencia, corrija lo que la incidencia haya mostrado que faltaba. Las actualizaciones que se apoyan en acontecimientos que ya ocurren se hacen; las que dependen de la buena voluntad, no.
Revise una vez al año y tras los grandes cambios
Una vez al año, pida a cada responsable que confirme o corrija su registro, retire lo obsoleto y feche la nueva versión. Adelante la revisión si hay un cambio importante, como una migración, una sede nueva o un cambio de proveedor. Una revisión anual es una pauta razonable para muchas pymes; el ritmo adecuado depende de la rapidez con que cambie su entorno.
La prueba de la persona nueva
Pida a alguien que no haya escrito la documentación que responda tres preguntas sin consultar a su autor. ¿Quién tiene el registro del dominio? ¿Qué sistemas se detienen si falla la línea de internet de la sede principal? ¿Dónde está el plan de recuperación? Si puede responder las tres, la documentación cumple su función. Si no, ya sabe cuáles son sus tres próximas correcciones.
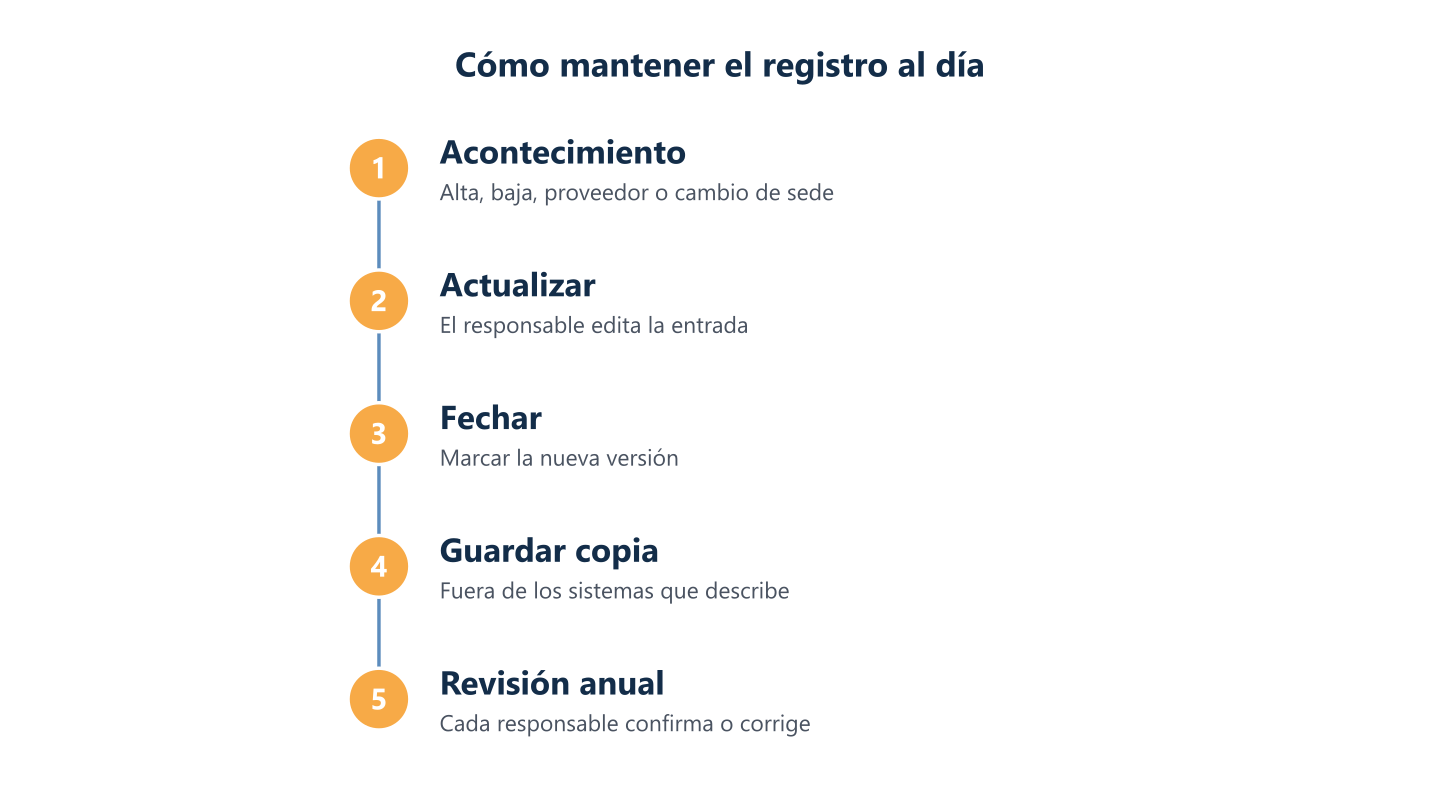
Leer los pasos en texto
Ocurre un cambio, el responsable actualiza el registro, se fecha, se guarda una copia fuera y se revisa cada año
Traspaso: qué conservar cuando un proveedor se va o la IT se gestiona internamente
La documentación importa más al final, porque es cuando se pierde información. Antes de que se vaya un proveedor, o antes de internalizar la IT, repase esta lista:
- Compruebe que las cuentas de administración y las licencias están a nombre de la organización.
- Reúna la documentación actual en un formato que pueda abrir sin la herramienta del proveedor.
- Compárela con el inventario recogido de los equipos y corrija las lagunas.
- Acuerde y registre quién retira cada acceso, y cuándo.
- Pregunte qué está funcionando sin que nadie lo haya anotado.
Si pasa a otro proveedor, un traspaso en cooperación es mucho más fácil cuando ya existen los cuatro primeros puntos. En BlueNova IT colaboramos en el traspaso al siguiente proveedor.
Empiece por poco. Esta semana, averigüe quién tiene el registro de su dominio y quién administra su principal tenant en la nube, anótelo y guarde la nota fuera de sus propios sistemas. Después construya los seis registros de uno en uno, asigne un responsable a cada uno y ponga la revisión anual en el calendario. Si quiere comentar su caso, cuéntenoslo a través del formulario de contacto. Atendemos a organizaciones en español e inglés, de lunes a viernes, de 09:00 a 18:00 (CET), y el alcance se acuerda con cada organización.