Una política de uso de inteligencia artificial para una empresa es un documento breve que dice qué herramientas de IA puede usar el personal, qué datos pueden introducirse, quién revisa los resultados y cuándo se revisan las reglas. Empiece por una lista de herramientas aprobadas y unas clases de datos claras, y revise los permisos de acceso antes de activar Copilot. Es información general, no asesoramiento jurídico.
En algunos equipos pequeños alguien ya usa un asistente de IA para redactar o resumir, haya decidido la empresa algo al respecto o no. Una política de una o dos páginas convierte esa práctica desigual en un hábito compartido: el personal sabe qué está permitido, quien dirige sabe qué comprobar y nadie tiene que adivinar. Esta guía explica qué incluir en una política de inteligencia artificial, cómo clasificar los datos y qué ordenar en Microsoft 365 antes de activar un asistente.
¿Dudas sobre esta guía? Hable con nosotros
Qué es una política de uso de IA y por qué la necesita una pyme
Una política de uso de inteligencia artificial para empresas responde a tres preguntas que el personal, si no, resolverá solo: qué herramientas puedo usar, qué puedo introducir en ellas y quién revisa lo que sale. Unas reglas breves funcionan mejor que el silencio o la prohibición. BlueNova IT ofrece consultoría de TI y ciberseguridad a pymes; el alcance se acuerda con cada organización. La tabla no es una clasificación legal.
| Clase de dato | Ejemplos habituales | ¿Puede usarse en herramientas de IA? | Qué comprobar |
|---|---|---|---|
| Público | Textos web publicados | Normalmente, en una herramienta aprobada | Que figure en la lista |
| Interno | Notas de reuniones | Solo en herramientas aprobadas | Condiciones de datos actuales |
| Confidencial | Contratos, archivos de clientes | Solo con aprobación expresa | Documentación del proveedor |
| Personal o regulado | Datos personales, expedientes de RR. HH. | No, salvo que la política y su asesor lo permitan | Compruebe la normativa vigente y consulte a su autoridad de control |
Qué cubre la política y qué no cubre
Una política fija límites para el uso diario: qué herramientas, qué datos, qué tareas, quién revisa el resultado y a quién consultar ante una duda. Suele abarcar los asistentes de chat, las funciones de IA integradas en programas que ya utiliza, las extensiones del navegador y la transcripción de reuniones. Nombra a un responsable, para que las preguntas tengan adónde ir.
No sustituye a sus documentos de protección de datos, a sus contratos con clientes ni a su política de seguridad: remite a ellos. Para el RGPD, el Reglamento europeo de IA o la normativa de su sector, compruebe la normativa vigente y consulte a su autoridad de control.
Por qué una prohibición total suele fracasar
Sin reglas, cada persona decide por su cuenta, a menudo con cuentas personales o gratuitas que la empresa no ve ni controla. Una prohibición total parece prudente, pero en general empuja el uso fuera de la vista: se sigue redactando y resumiendo igual, desde un móvil o un acceso personal, y nadie sabe qué datos han ido adónde.
Una lista aprobada clara ofrece una vía legítima y le da algo que revisar. Eso no significa que todo esté permitido: algunas tareas siguen restringidas y ciertos datos no deben entrar en una herramienta de IA.
Política de uso frente a proyecto de automatización
La política trata de cómo se usa la IA en el día a día; planificar flujos de trabajo automatizados es un trabajo distinto. Decidir quién puede pegar un párrafo en un asistente no es lo mismo que decidir qué proceso se ejecuta sin intervención humana y quién responde de él.
Si está valorando automatizar, nuestra guía sobre automatización con IA en la empresa trata cómo empezar y medir resultados, y el servicio de Automatización e IA abarca la consultoría de IA y automatización de flujos. Esta guía se queda en el uso por parte del personal; ambos temas coinciden en los datos.
Herramientas aprobadas, clases de datos y qué puede hacer el personal
Este es el núcleo de una política de uso aceptable de IA para el personal: siete pasos que caben en una o dos páginas.
- Indique la finalidad y a quién se aplica, incluido el personal externo.
- Enumere las herramientas aprobadas, cada una con un responsable y sus clases de datos permitidas.
- Defina cuatro clases de datos con palabras sencillas.
- Exija cuentas de empresa, no personales, para el trabajo.
- Nombre las tareas aceptables, las restringidas y la regla para decisiones sobre personas.
- Haga que una persona concreta revise cada resultado antes de enviarlo o publicarlo.
- Indique a quién preguntar, cómo comunicar un error y cuándo se revisa la política.
BlueNova IT no es un despacho jurídico, así que tome las clases de datos como punto de partida práctico y no como clasificación legal. Para convertirlas en controles técnicos, puede consultar nuestro servicio de ciberseguridad.
Lista de herramientas aprobadas y cómo pedir una nueva
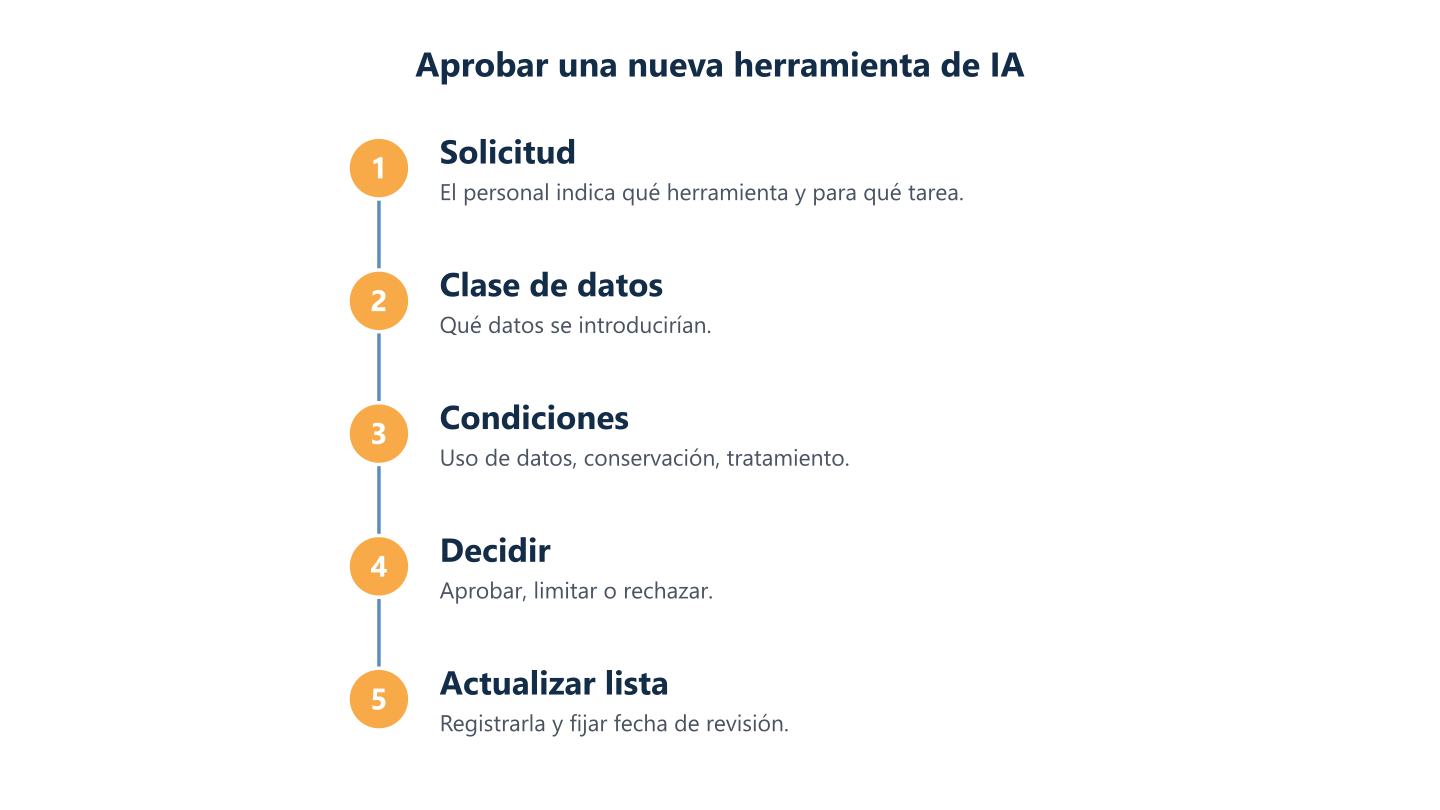
Mantenga una lista de herramientas de IA aprobadas, cada una con un responsable con nombre, e indique que una herramienta que no figure en ella requiere aprobación previa. Cada entrada puede anotar el tipo de cuenta que debe usarse, las clases de datos permitidas y la fecha de la última revisión.
Para las solicitudes basta una vía sencilla: la persona describe la tarea y los datos implicados, el responsable consulta la documentación y las condiciones de datos actuales del proveedor y la decisión queda anotada en la lista. Conviene que sea ágil, porque un trámite lento lleva a la gente a registrarse por su cuenta.
Cuatro clases de datos que el personal pueda recordar
Clasifique los datos en pocos niveles fáciles de recordar, por ejemplo públicos, internos, confidenciales y personales o regulados, y diga qué niveles pueden usarse con qué herramientas. Cuatro suelen bastar; con más niveles, la gente tiende a ignorarlos.
Dé dos o tres ejemplos de su propia empresa en cada nivel, para que nadie tenga que interpretar una etiqueta abstracta, y fije qué hacer ante la duda: tratar el dato como del nivel superior y preguntar. Si ya etiqueta datos por exigencias de clientes, contratos o copias de seguridad, reutilice esas etiquetas en lugar de inventar otras.
Cuentas personales, herramientas gratuitas y extensiones del navegador
Las cuentas personales y las herramientas gratuitas son una laguna habitual en las primeras políticas. Una política de ChatGPT para empleados debe decir con claridad si pueden usarse cuentas personales para trabajar y, si no, cuál es la alternativa aprobada. Las extensiones del navegador y las funciones de IA activadas dentro de otras aplicaciones merecen el mismo trato, porque pueden leer lo que hay en la página.
Los planes gratuitos suelen tener condiciones de datos distintas de las empresariales; compruebe la documentación actual de cada herramienta antes de incluirla en la lista.
Tareas aceptables, tareas restringidas y decisiones sobre personas
Diga para qué puede usarse la IA, por ejemplo redactar, resumir, generar ideas y reformatear con datos adecuados, y qué requiere aprobación o no se permite. Entre las tareas restringidas suelen figurar pegar datos de clientes en una herramienta no aprobada o enviar sin revisar un texto financiero o jurídico definitivo.
Las decisiones sobre personas, como contratación, evaluación o medidas disciplinarias, exigen especial cuidado. Algunas organizaciones restringen ahí la IA o piden que una persona decida y explique su decisión; hasta dónde llegar es algo que conviene valorar con su propio asesor.
Revise los permisos de datos antes de activar Copilot
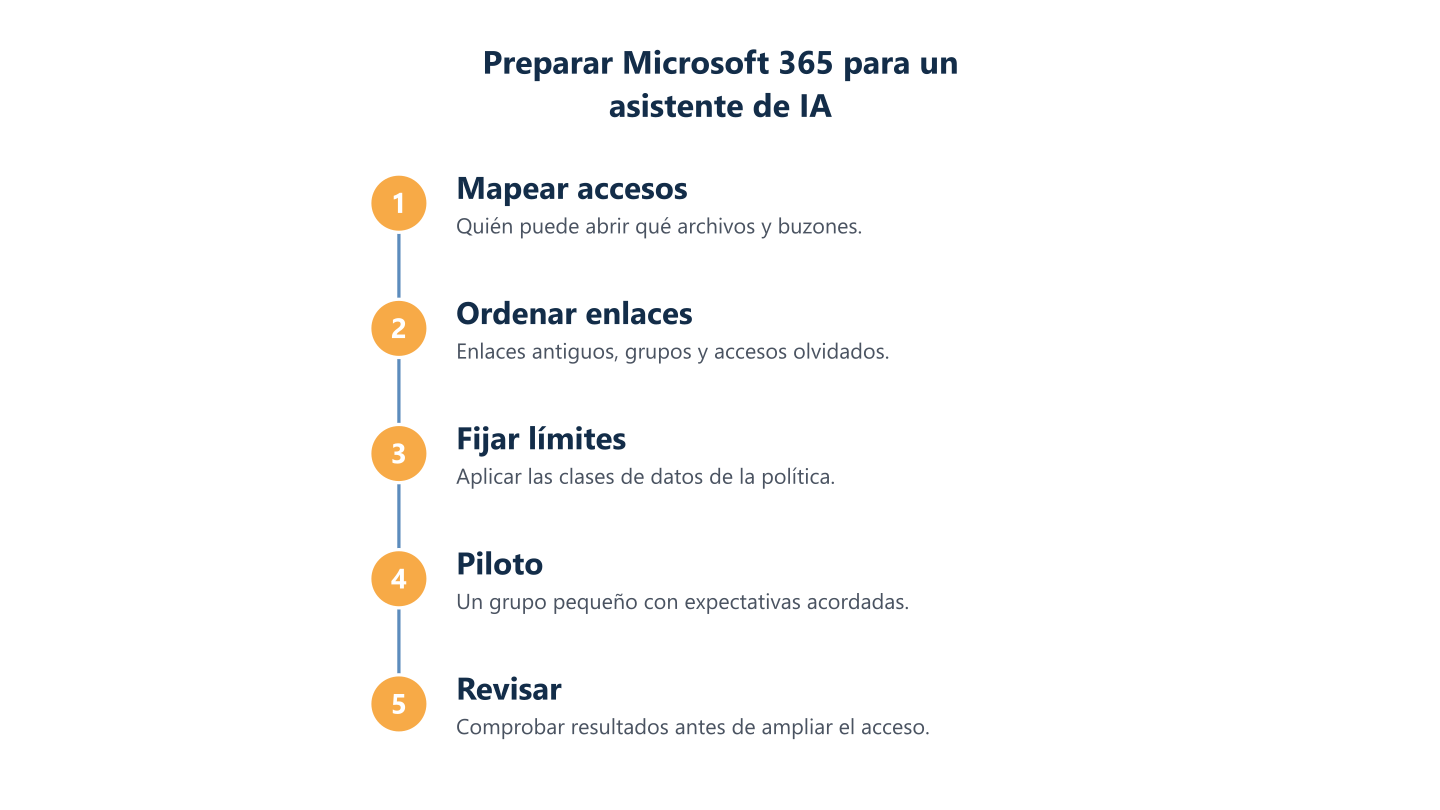
Cuando un asistente se conecta a archivos, correo y chats de la empresa, lo primero es ordenar los accesos. Para los permisos de datos antes de desplegar Copilot, siga una rutina como esta:
- Revise quién ve qué en SharePoint, OneDrive y Teams, empezando por lo compartido con más amplitud.
- Elimine enlaces de uso compartido antiguos y grupos sin responsable.
- Compruebe los buzones compartidos y quién tiene acceso delegado.
- Desactive las cuentas de quienes se fueron o ya no necesitan acceso. Nuestro checklist de alta y baja de empleados en IT recoge los pasos de baja.
- Decida qué clases de datos puede tocar el asistente y consulte la documentación actual sobre cómo se aplican las etiquetas y las directivas.
- Elija un grupo piloto pequeño antes que nadie más.
Ordenar accesos y ajustes de protección entra en el trabajo de cloud y Microsoft 365 que BlueNova IT puede tratar con usted; el alcance se acuerda con cada organización.
Por qué los permisos importan más que la herramienta
Un asistente que trabaja dentro de Microsoft 365 suele apoyarse en el contenido que la persona ya puede abrir. Los enlaces compartidos sin control, los grupos antiguos y los accesos demasiado amplios pueden dejar a la vista material que nadie quería mostrar, como una hoja de sueldos en una carpeta compartida con demasiada gente hace años.
El asistente no crea esa exposición; la hace fácil de encontrar. Por eso la preparación es sobre todo un ejercicio de accesos y no una decisión sobre la herramienta. Compruebe la documentación actual de Microsoft sobre cómo funciona en el producto y la licencia que valore, porque el comportamiento y los ajustes cambian.
Revisión previa: enlaces compartidos, grupos y accesos olvidados
Antes de activar nada, revise enlaces compartidos, pertenencia a grupos, buzones compartidos y cuentas de personas que ya se fueron, y ordene lo que encuentre. Empiece por los lugares con material más sensible, como finanzas, RR. HH. y las carpetas de clientes.
Busque enlaces que cualquiera de la organización puede abrir, grupos sin responsable claro e invitados que ya no necesitan acceso. Nuestra guía de seguridad en Microsoft 365: lista de comprobación para pymes recoge muchas de estas comprobaciones básicas. Anote lo que cambie, para que la próxima revisión parta de una situación conocida.
Etiquetas y directivas: qué comprobar en la documentación actual
Las etiquetas de confidencialidad y las directivas de prevención de pérdida de datos pueden ayudar a controlar qué puede usar o devolver un asistente, pero su alcance depende de la licencia y de la configuración. Compruebe la documentación actual del producto en lugar de dar por hecho que un ajuste existe o se comporta de cierta manera.
Preguntas útiles: ¿pueden etiquetarse los contenidos por clase de dato?, ¿acompaña la etiqueta al archivo?, ¿qué ubicaciones cubre?, ¿qué queda registrado? Relacione las respuestas con sus cuatro clases de datos para que los ajustes técnicos y la política escrita digan lo mismo.
Empezar con un grupo piloto pequeño
Empiece con un grupo piloto pequeño, acuerde de antemano qué se considera un buen resultado y revise lo ocurrido antes de ampliar el acceso. Elija personas de distintos puestos que den opiniones sinceras y anote las tareas que probarán y los datos que podrán usar.
Entregue al grupo el borrador de la política y una breve explicación, con a quién preguntar y cómo comunicar algo extraño. Pasado un plazo fijado, revisen juntos qué funcionó, qué pareció arriesgado y qué faltó. Actualice la política y decida después si amplía el acceso. El piloto también pone a prueba la revisión de resultados en el trabajo real.
Leer los pasos en texto
Mapear, ordenar, fijar límites, piloto y revisión
Revisión humana, registros y condiciones del proveedor
¿Quién revisa un borrador de IA antes de que llegue a un cliente, qué registro del uso merece la pena conservar y qué ha acordado el proveedor sobre sus datos? Una política que responde a estas tres preguntas resulta más útil que otra que solo prohíbe. La responsabilidad sobre un resultado sigue siendo de la persona y de la organización que lo usan, sea cual sea la herramienta que lo produjo.
Más abajo se enumeran las preguntas técnicas que plantear a un proveedor. La revisión contractual y jurídica corresponde a su propio asesor, y no auditamos el cumplimiento legal ni certificamos nada.
Una herramienta aprobada es aquella cuyas condiciones de datos ha leído para el plan que realmente usa, no la que simplemente es popular.
Supervisión humana: quién comprueba qué
Nombre quién revisa el resultado de la IA en cada tipo de trabajo y exija una comprobación antes de que algo llegue a un cliente, se publique o se actúe en consecuencia. La política puede concretarlo: dos personas revisan un texto de marketing, quien lo envía revisa un correo a un cliente y alguien que pueda contrastar con la fuente revisa cifras o resúmenes.
Quien revisa debe comprobar datos, nombres, cifras y tono, y con libertad para rechazar un borrador: un texto fluido no prueba que sea correcto. Si el resultado afecta a una persona, como en una contratación, decida si la IA debe usarse siquiera.
Qué registrar y cómo mantenerlo proporcionado
Decida qué registrar, y hágalo con moderación. Un mínimo útil es una lista de las herramientas de IA en uso, quién aprobó cada una, la fecha y qué clases de datos puede tocar.
Más allá de eso, compruebe qué información de uso ofrece realmente cada herramienta, como informes de administración, en lugar de suponer que existe; varía según el producto y el plan, así que consulte la documentación actual. Registrar tiene un coste: lo que la gente escribe puede contener datos personales o confidenciales, y vigilar al personal plantea cuestiones de privacidad. Explique qué se registra y por qué, y consulte a su asesor.
Preguntas al proveedor sobre datos y condiciones de tratamiento
Haga a cada proveedor el mismo conjunto breve de preguntas y anote las respuestas junto a la herramienta en su lista aprobada:
- ¿Cómo se usan nuestros datos y se emplean para mejorar los modelos?
- ¿Cuánto tiempo se conservan las consultas y los resultados, y podemos borrarlos?
- ¿Dónde se tratan los datos y qué subencargados intervienen?
- ¿Qué condiciones de encargo del tratamiento se aplican y varían entre planes gratuitos y de empresa?
Compruebe la documentación y los términos actuales del plan que usaría, y pida a su propio asesor que revise el contrato.
Formación, incidentes y cómo mantener la política al día
Una política que nadie recuerda no protege nada, así que el último paso es convertirla en hábitos: formación breve, una vía sin culpabilizar para comunicar errores y una fecha fija de revisión hacen la mayor parte del trabajo. Esto es gobernanza de la IA en pymes en la práctica: pocas reglas claras, personas con nombre y un ritmo, en lugar de un comité.
Donde las reglas tocan identidades, accesos y protección de datos, BlueNova IT ofrece ciberseguridad, nube y Microsoft 365 y Automatización e IA, y puede trabajar junto al equipo de TI de su empresa para que los ajustes técnicos y su política escrita coincidan. No prometemos resultados: lo que abarque cada colaboración depende de la situación de cada empresa.
Formación breve con ejemplos reales
Forme con ejemplos breves y concretos de su propio trabajo, no con una presentación larga. Bastan tres o cuatro situaciones reales: ¿puede pegarse este correo de un cliente en un chatbot?, ¿qué herramienta se usa para un primer borrador?, ¿qué se hace con una respuesta que no se puede verificar?
Acompañe la sesión con un ejemplo de política de IA para empleados de una página, en palabras sencillas, y con una regla explícita sobre cuentas personales. Dé al personal una persona de contacto para las dudas y repita la sesión cuando cambien las herramientas o las normas, y con cada incorporación.
Cuando algo sale mal: una vía de incidentes sin culpabilizar
Acuerde de antemano qué ocurre si datos sensibles acaban en la herramienta equivocada, por ejemplo datos de un cliente pegados en una cuenta personal. Nombre a quién avisar, pida que se comunique en cuanto se detecte el fallo y enumere qué se comprueba después: qué se compartió, en qué herramienta y cuenta, si el proveedor permite borrarlo y si hay que informar a alguien ajeno a la organización.
Para cualquier obligación de notificación, consulte a su propio asesor. Mantenga la vía sin culpabilizar: quien teme un castigo oculta los errores, y un error oculto es más difícil de contener.
Ritmo de revisión y una nota sobre normativa
Revise la política con una periodicidad fija y tras cualquier cambio importante de herramientas, condiciones de proveedores o normas. Ponga en el documento una fecha de revisión y un responsable, y revise la lista de herramientas aprobadas, porque es la que antes se queda anticuada.
Para el RGPD y el Reglamento europeo de IA, compruebe la normativa vigente y consulte a su autoridad de control. Esta guía es información general, no asesoramiento jurídico, y seguir una plantilla no hace que una organización cumpla la norma. Si ya trabaja en gobierno de la seguridad, nuestra guía sobre la directiva NIS2 para pymes recoge los primeros pasos de un tema relacionado.
Leer los pasos en texto
Solicitud, clase de datos, condiciones del proveedor, decisión y actualización de la lista
Una política que funciona es breve, concreta y revisada: parte de las herramientas que la gente ya usa, fija límites de datos fáciles de recordar y nombra quién comprueba los resultados. Antes de activar un asistente como Copilot, ordene los accesos y consulte la documentación de los proveedores y la normativa vigente en lugar de dar nada por supuesto. BlueNova IT atiende a pymes y organizaciones medianas en inglés y español, de lunes a viernes, de 09:00 a 18:00 CET.