Antes de elegir un sistema de control de accesos a las puertas, resuelva seis cuestiones de IT: quién lo administra y con qué cuentas, cómo se conectan y se alimentan lectores y controladoras, qué hace cada puerta si falta la corriente o la red, cómo se emiten y se retiran las tarjetas, qué registra el sistema y qué documentos entrega el instalador. La lista de equipos viene después de esas respuestas, no antes.
El control de accesos suele comprarse como un proyecto de instalaciones. Cuando la controladora está en su red y la lista de tarjetas tiene que seguir las altas y bajas de su plantilla, también es un proyecto de IT, y los fallos suelen aparecer después de instalar: una cuenta de administrador a nombre del instalador, una persona que se fue y cuya tarjeta sigue abriendo la oficina, una puerta que nadie ha probado sin corriente. Esta lista es general y no depende de ningún proveedor. No repite cámaras, PoE, separación de red, firmware ni conservación de grabaciones, que ya trata nuestra guía de requisitos de red para videovigilancia; se centra en lo que es propio de las puertas.
¿Dudas sobre esta guía? Hable con nosotros
¿Qué tipo de sistema está eligiendo realmente?
Los proveedores usan las mismas palabras para diseños muy distintos, así que nombre el diseño antes de comparar presupuestos. Los tres más habituales exigen cosas diferentes a su IT. La tabla es una ayuda de planificación, no una clasificación: la respuesta correcta depende del número de puertas, del número de sedes y de quién va a cuidar el sistema.
| Criterio | Controladora local | Gestionado en la nube | Cerraduras autónomas |
|---|---|---|---|
| Dónde está la lista de tarjetas | En una controladora o un servidor propios | En el servicio del fabricante | En cada cerradura, configurada en el sitio |
| Qué exige a su IT | Red, alimentación, actualizaciones, copia de la configuración | Acceso a internet, cuenta del fabricante, suscripción | Alguien que visite cada puerta para hacer cambios |
| Encaje con varias sedes | Requiere un plan por sede | Normalmente una vista única de todas las sedes, según el producto | Débil: los cambios se hacen puerta a puerta |
| Riesgo principal a planificar | Que nadie lo actualice ni sepa restaurarlo | Cambios de servicio, precio o contrato | Que las personas que se van conserven el acceso más tiempo del previsto |
Si tiene varias oficinas y no cuenta con un equipo de IT propio completo, la pregunta que conviene resolver pronto es quién hará un cambio un martes por la tarde cuando llegue una persona nueva. Nuestro servicio de seguridad física trabaja en ese vínculo entre puertas e IT, y el primer paso es una lista de lo que ya está instalado en cada sede, quién lo mantiene y qué contratos se aplican.
¿Quién administrará el sistema y con qué cuentas?
Un sistema de accesos tiene administradores igual que un servidor, y pueden abrir todas las puertas. Decida quiénes son antes de la instalación, no después del primer problema.
Las cuentas de administración y el portal del fabricante son de su empresa
Cree la cuenta de administrador y, en los sistemas en la nube, la cuenta del portal del fabricante a nombre de su empresa, con un buzón compartido o con responsables identificados, y anote quién las tiene. Si el único administrador es el instalador, usted no puede dar de alta una tarjeta, leer el registro ni cambiar de proveedor sin él. Use cuentas nominales en lugar de un acceso compartido, active un segundo paso de verificación cuando el producto lo ofrezca y decida quién conserva los datos de recuperación. La misma disciplina vale para cualquier sistema de empresa, y nuestra lista de comprobación de seguridad de Microsoft 365 la aplica a las cuentas de administración en general.
Acceso de instaladores y fabricantes: limitado y registrado
Los instaladores y los servicios de mantenimiento suelen necesitar acceso remoto a la controladora. Pregunte quién lo autoriza y cómo se desactiva al terminar cada trabajo, y pida al proveedor una lista de todas las cuentas y vías remotas que haya creado. Un acceso de soporte remoto permanente que nadie recuerda es el equivalente, en control de accesos, a dejar una llave de repuesto bajo el felpudo. La visualización remota de cámaras se trata en la guía de videovigilancia; aquí lo importante es quién puede cambiar quién abre sus puertas.
¿Cómo se conectan y se alimentan lectores, controladoras y cerraduras?
Cada puerta es una pequeña cadena de dispositivos: lector, controladora, cerradura y fuente de alimentación. Su IT necesita conocer cada eslabón, porque un fallo en cualquier punto significa una puerta que no abre o que no cierra.
De los lectores a la controladora: pregunte por el protocolo y por la sustitución
Pregunte qué interfaz usan los lectores para comunicarse con la controladora. OSDP es un protocolo abierto descrito en el resumen de OSDP de la Security Industry Association (SIA), normalizado como IEC 60839-11-5 para la comunicación entre las unidades de control de accesos y sus dispositivos periféricos, como los lectores. Si una propuesta se apoya en una interfaz propietaria o antigua, pregunte qué implica para sustituir más adelante lectores de otro fabricante y si el enlace entre lector y controladora puede protegerse. Son preguntas para el proveedor, y las respuestas dependen de los productos.
Controladoras en la red: dirección, hora y actualizaciones
Una controladora en red necesita una dirección fija o reservada, una fuente de hora para que las entradas del registro lleven la hora correcta y alguien responsable de las actualizaciones de firmware. Planifique dónde se instala, porque una controladora en un armario cerrado es más difícil de manipular que una en la pared de un pasillo. Para separarla de los portátiles y de los servidores del personal, siga los puntos de segmentación de nuestra guía de videovigilancia; el mismo razonamiento vale para las controladoras de puertas. La NPSA (National Protective Security Authority, del Reino Unido) y el NCSC (National Cyber Security Centre) abordan estos sistemas en su guía sobre tecnologías de seguridad conectadas a la red (en inglés). Úsela para preparar las preguntas de seguridad de red que planteará al proveedor.
Alimentación en la puerta y alimentación de respaldo
Las cerraduras eléctricas consumen corriente en la propia puerta, y algunos lectores o controladoras se alimentan por el cable de red. Pregunte qué dispositivos dependen de qué fuente, si se incluye una batería de respaldo y cuánto tiempo se espera que sostenga las puertas que más le importan. Añada las controladoras y sus fuentes al mismo inventario que sus conmutadores, para que un corte de luz planificado no sorprenda en la entrada. Las decisiones de cableado son difíciles de cambiar después, y por eso conviene leer la guía de planificación de cableado estructurado antes de que el instalador empiece a taladrar.
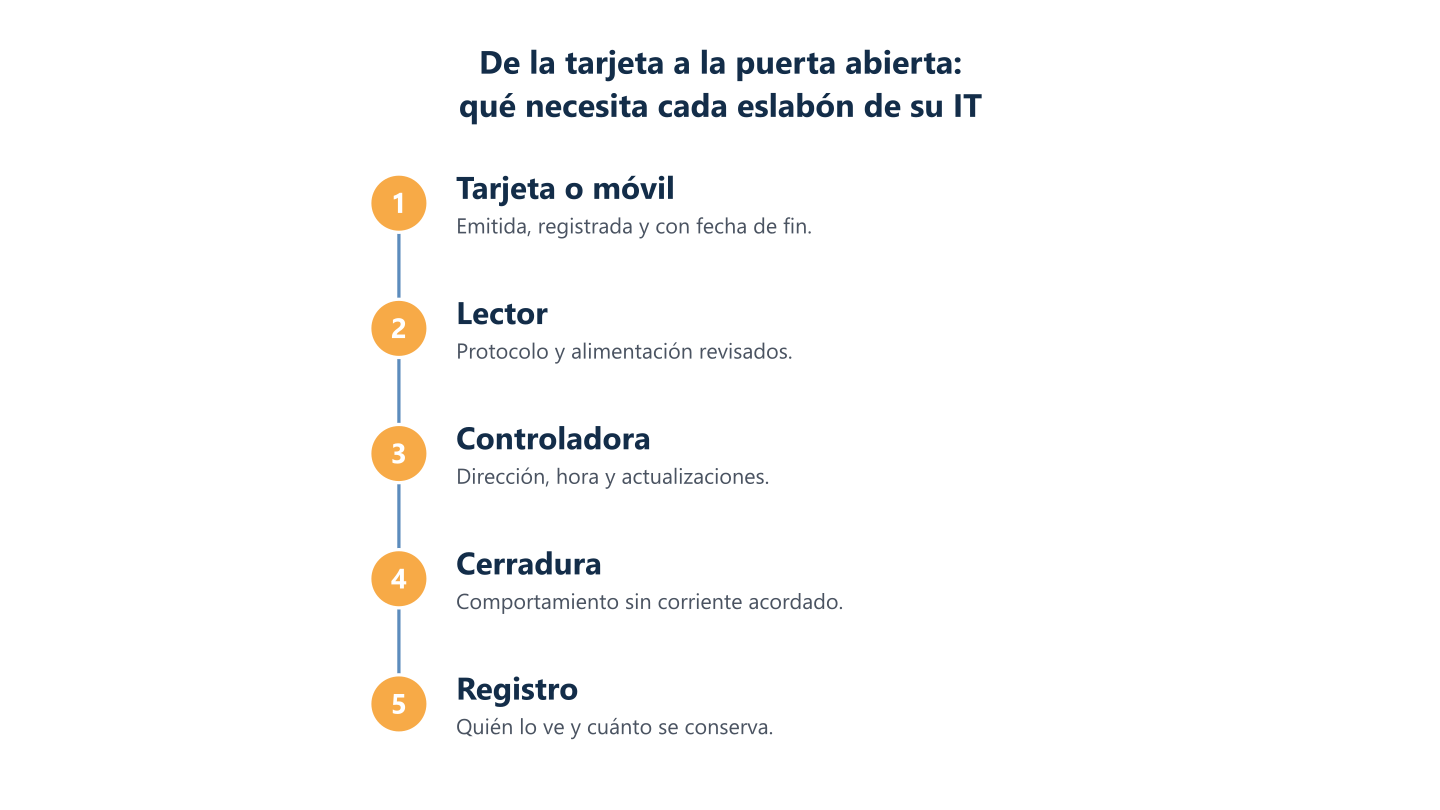
Leer los pasos en texto
Lector, controladora, cerradura y registro, con lo que su IT debe planificar en cada paso
¿Qué debe hacer cada puerta si falla la corriente o la red?
Es una pregunta fácil de omitir, y es una cuestión de seguridad además de una cuestión de IT. Anótela para cada puerta y pida que personas cualificadas la revisen. La guía de videovigilancia la menciona en una frase; para las puertas merece su propia tabla.
- Identifique la puerta y lo que protege: entrada de calle, planta diáfana, sala de comunicaciones, almacén.
- Decida el comportamiento de la cerradura sin corriente. Una cerradura de tipo fail-safe suele liberar el acceso al perder la alimentación; una de tipo fail-secure suele mantenerlo asegurado desde el lado de entrada. Estos términos no indican por sí solos cómo pueden salir las personas: algunos mecanismos permiten la salida mecánica libre en ambos casos. Pida al instalador que documente por separado la entrada y la evacuación.
- Decida cómo se sale: apertura manual, pulsador o barra antipánico, según exijan las normas de seguridad de esa puerta.
- Pregunte si la controladora sigue funcionando sin red o sin internet y si conserva localmente la lista de tarjetas vigente.
- Acuerde qué ocurre cuando suena la alarma de incendios.
- Pruébelo en una ventana planificada y deje constancia del resultado.
Los requisitos de incendio y de seguridad cambian según el país y el edificio, así que pida al instalador y a una persona cualificada que confirmen la elección para cada puerta. Esta guía no es una opinión de seguridad ni jurídica.
¿Cómo se dan de alta y de baja las tarjetas cuando alguien entra, cambia de puesto o se va?
Una tarjeta es una credencial, y las credenciales necesitan un ciclo de vida. Los problemas de accesos en las organizaciones pequeñas suelen ser fallos de mantenimiento de la lista más que fallos técnicos: por ejemplo, la tarjeta de alguien que se fue sigue abriendo la puerta meses después.
Un responsable, una lista, una rutina
Designe a una persona que apruebe las solicitudes y a otra que haga el cambio, incluso en un equipo pequeño. Anote quién tiene cada tarjeta, qué puertas abre y cuándo caduca. Los contratistas y las visitas deben recibir credenciales temporales con fecha de fin, no una copia de la tarjeta de otra persona. Defina el procedimiento para tarjetas perdidas: a quién se avisa, con qué rapidez se bloquea y cómo se emite la sustituta. Nuestro checklist de alta y baja de empleados en IT ya menciona la recogida de la tarjeta y las llaves; la lista de accesos debe formar parte de la misma rutina.
Una cuestión de planificación: ¿debe la lista de tarjetas seguir a su directorio de usuarios?
Algunos productos pueden tomar su lista de usuarios de un directorio de la empresa, como el que sostiene sus cuentas de Microsoft 365, mientras que otros exigen introducir cada cambio a mano. Que sea posible depende del producto y de lo que usted esté dispuesto a conectar. Es una cuestión de planificación y no un requisito: si el sistema puede seguir al directorio, decida quién es responsable de esa conexión; si no puede, decida quién retira la tarjeta de quien se va, en qué plazo y cómo se comprueba. En cualquier caso alguien tiene que ser responsable, y la respuesta debe quedar escrita antes de que se vaya la primera persona.
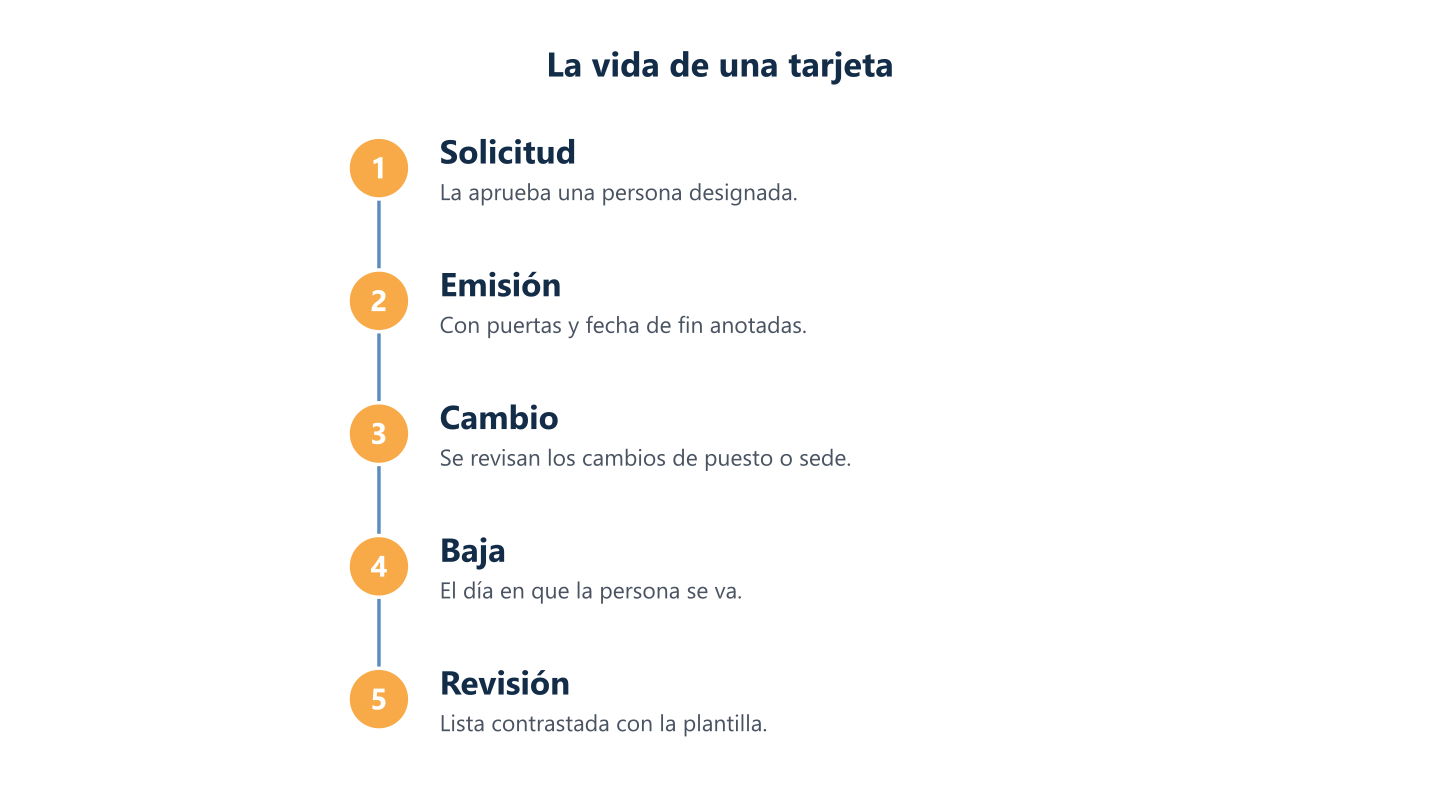
Leer los pasos en texto
De la solicitud y la emisión al cambio, la baja y la revisión
¿Qué registra el sistema y quién puede consultarlo?
Los registros de puertas muestran quién entró dónde y cuándo, lo que los hace útiles tras un incidente y delicados en el uso diario. Decida quién puede leerlos y cómo se exportan, y compruebe que el reloj de la controladora es correcto, porque un registro con la hora equivocada no es fiable. Los plazos de conservación, la información que debe darse al personal y la señalización necesaria dependen de la normativa nacional, así que consulte la legislación de su país y a su autoridad de protección de datos, y busque asesoramiento jurídico cuando haga falta. Las preguntas sobre conservación y consulta de la guía de videovigilancia sirven también para los registros de puertas. No prestamos asesoramiento jurídico, y esta guía no lo es.
¿Qué debe entregar el instalador y quién mantiene el sistema después?
Un sistema que funciona el día de la instalación pero no tiene documentos es un problema a la espera del próximo cambio de proveedor. Pida un dossier de entrega y guárdelo donde su equipo de IT pueda acceder, no solo en los archivos del instalador.
- Una lista de puertas: ubicación, lector, tipo de cerradura, comportamiento sin corriente y forma de apertura.
- Modelos de controladoras y lectores, versiones de firmware y responsable de las actualizaciones.
- Datos de red: direcciones, segmento de red utilizado y cualquier vía de acceso remoto.
- Lista de cuentas: administradores, portal del fabricante y quién conserva los datos de recuperación.
- La lista de tarjetas y los grupos de acceso, con una forma de exportarlos.
- Contratos de mantenimiento y soporte, condiciones de garantía y fechas de renovación.
Después haga la pregunta de salida: si pone fin al contrato o a la suscripción en la nube, ¿puede exportar su lista de tarjetas y sus registros en un formato utilizable y qué ocurre con las puertas? Cuando el proyecto lo permite, BlueNova IT puede encargarse de la instalación, y que sea así se confirma proyecto a proyecto; el inventario y el mapa de conexiones de red sirven sea quien sea quien haga el trabajo. No prestamos asesoramiento jurídico y el alcance se acuerda con cada organización.
Diez preguntas para cualquier proveedor
- ¿La controladora es local o está en la nube, y qué necesita cada opción de nuestra red?
- ¿Quién es titular de las cuentas de administración y del portal del fabricante, y podemos serlo nosotros?
- ¿Qué protocolo une lectores y controladoras, y podremos sustituir los lectores más adelante?
- ¿Qué hace cada puerta sin corriente y sin red?
- ¿La controladora conserva localmente la lista de tarjetas vigente?
- ¿Cómo se retiran las tarjetas cuando alguien se va y puede la lista seguir a nuestro directorio de usuarios?
- ¿Cómo se gestionan las actualizaciones de firmware y quién las hace?
- ¿Qué contienen los registros y cómo se exportan?
- ¿Qué documentos recibimos en la entrega?
- ¿Qué ocurre con nuestros datos si ponemos fin al contrato?
Un buen plan empieza por el tipo de sistema y sigue con la administración, las conexiones y la alimentación, el comportamiento ante fallos, el ciclo de vida de las tarjetas, los registros y la entrega. Cada punto necesita un responsable y un registro, o se descuida. Si desea comentarlo, nuestro trabajo de seguridad física parte de sus instalaciones, de los equipos que ya tiene y de quién es responsable de ellos. Damos soporte en inglés y en español, de lunes a viernes de 09:00 a 18:00 (CET).