La diferencia entre auditoría de seguridad y pentest está en la pregunta que responde cada una. Una auditoría revisa sus controles y su situación general; un escaneo de vulnerabilidades busca de forma automatizada debilidades conocidas; un pentest es un intento controlado de entrar en sistemas concretos para demostrar hasta dónde llegaría un atacante.
Muchas pymes reciben las tres propuestas a la vez, con nombres que cambian según el proveedor, y no saben cuál responde a lo que necesitan saber. El riesgo es doble: contratar una prueba profunda cuando aún faltan los fundamentos, o dar por buena una lista automática de avisos creyendo que equivale a una prueba real. Esta guía define cada comprobación en lenguaje llano, compara el escaneo con el pentest, explica en qué se distingue una auditoría y le ayuda a decidir qué necesita su empresa. Hablamos como proveedor de servicios IT y ciberseguridad para pequeñas y medianas empresas europeas, no como laboratorio de pruebas ofensivas. Ninguna sustituye a las otras: responden a preguntas distintas y se eligen por la pregunta.
¿Dudas sobre esta guía? Hable con nosotros
¿Qué son una auditoría de seguridad, un escaneo de vulnerabilidades y un pentest?
Si se pregunta qué es una auditoría de seguridad informática, la respuesta corta es una revisión estructurada de cómo está protegida una organización. Un escaneo de vulnerabilidades y un pentest, en cambio, son comprobaciones técnicas sobre sistemas concretos. Los tres términos se usan con soltura en el mercado y cada proveedor los define a su manera, de modo que importa más lo que incluye la propuesta que la etiqueta con la que se presenta. La tabla resume las diferencias de fondo y los apartados siguientes las desarrollan; conviene tenerlas claras antes de pedir presupuesto a nadie.
| Criterio | Auditoría de seguridad | Escaneo de vulnerabilidades | Pentest |
|---|---|---|---|
| Pregunta que responde | ¿Qué controles hay y qué huecos tienen? | ¿Qué debilidades conocidas hay en estos sistemas? | ¿Qué podría conseguir un atacante? |
| Método habitual | Documentos, configuraciones y entrevistas | Herramientas automatizadas | Especialistas que intentan explotar fallos |
| Resultado | Diagnóstico con prioridades | Lista de posibles problemas | Demostración del impacto real |
Auditoría de seguridad: revisión de controles y situación general
Una auditoría de seguridad es una revisión estructurada de políticas, configuraciones, accesos y controles que indica dónde está la organización y qué huecos tiene. Se apoya en la revisión de documentos, en la comprobación de cómo están configurados los sistemas y en conversaciones con quienes los administran: quién tiene acceso a qué, cómo se aplican las actualizaciones, qué ocurre con las copias de seguridad o cómo se da de baja a un empleado que se marcha. El resultado típico es un diagnóstico con hallazgos y prioridades, más que una demostración de que alguien pueda entrar. En español también se habla de auditoría informática o de auditoría de ciberseguridad; en muchos casos designan lo mismo, pero conviene confirmar qué abarca cada propuesta.
Escaneo de vulnerabilidades: búsqueda automatizada de debilidades conocidas
Un escaneo de vulnerabilidades, también llamado análisis de vulnerabilidades, es por lo general una comprobación automatizada de sistemas en busca de debilidades conocidas y actualizaciones pendientes, con los resultados listados para que alguien los revise. Puede ser externo, cuando mira lo que se ve desde internet, o interno, cuando se ejecuta dentro de la red; y con credenciales o sin ellas, lo que cambia cuánto detalle llega a ver la herramienta. Su valor está en la amplitud y en que puede repetirse con facilidad para comparar un resultado con el anterior. Su límite está en que señala posibles problemas sin comprobar si se pueden aprovechar, por lo que exige interpretación.
Pentest o test de intrusión: un intento controlado de entrar
Un pentest, prueba de penetración o test de intrusión es un intento autorizado y controlado, realizado por especialistas, de explotar debilidades en objetivos elegidos para mostrar su impacto real. En lugar de listar todo lo que podría fallar, parte de una pregunta concreta: si alguien intentara entrar por aquí, ¿hasta dónde llegaría? Por eso se acota a una aplicación web, una red o un conjunto de cuentas, y su informe describe el camino seguido y lo que se consiguió. Suele ser realizado por empresas especializadas, con personas que dirigen la prueba y adaptan sus pasos a lo que van encontrando, algo que una herramienta automática no hace.
Por qué los nombres se confunden
Hay dos motivos. El primero es que en español la palabra auditoría se usa en sentidos opuestos: para unos es la comprobación del cumplimiento frente a una norma y, para otros, una revisión técnica de la situación de seguridad. El segundo es que muchos proveedores agrupan bajo una sola etiqueta un escaneo automático, algo de revisión manual y, a veces, una prueba limitada, y lo llaman auditoría, pentest o ambas cosas. Un presupuesto que dice pentest puede ser en realidad un escaneo con informe, y una auditoría puede no incluir ninguna prueba técnica. Antes de comparar ofertas, pida a cada proveedor que describa qué hará, sobre qué sistemas y qué entregará; nuestra guía para elegir servicios de ciberseguridad recoge más preguntas útiles.
¿Qué diferencia hay entre un escaneo de vulnerabilidades y un pentest?
En la comparación entre escaneo de vulnerabilidades y pentest, la diferencia se entiende siguiendo el recorrido de cada uno: el escaneo encuentra y enumera; el pentest comprueba y demuestra.
- El escaneo empieza identificando qué sistemas hay dentro del alcance acordado.
- Una herramienta compara cada sistema con una base de debilidades conocidas y de actualizaciones pendientes.
- El resultado es una lista de posibles problemas, ordenados por gravedad, que alguien debe revisar.
- El pentest elige objetivos concretos a partir de una pregunta clara, con esa lista o sin ella.
- Los especialistas intentan aprovechar debilidades para entrar, avanzar o llegar a datos.
- El resultado es una demostración de lo que se pudo conseguir y con qué impacto.
Los pentests los suelen realizar empresas especializadas en pruebas de seguridad. BlueNova IT no realiza pruebas de penetración, y lo decimos para que no lo dé por supuesto. Confundir ambas comprobaciones tiene un coste práctico: tomar la lista de un escáner por una prueba de seguridad puede dar una falsa tranquilidad, y encargar un pentest cuando faltan los fundamentos suele ser una forma de descubrir lo que un diagnóstico más sencillo habría mostrado.
Detección automatizada frente a explotación dirigida por personas
Un escaneo suele ser automatizado y amplio, por lo que se puede repetir y comparar con el tiempo; un pentest suele estar dirigido por personas y centrado en objetivos concretos. La diferencia práctica es la profundidad: una herramienta aplica las mismas comprobaciones a todos los sistemas del alcance, mientras que un especialista decide qué probar a continuación según lo que va encontrando, encadena varias debilidades pequeñas y descarta las que no llevan a ninguna parte. Por eso el escaneo describe bien el terreno y el pentest sirve para saber si un camino concreto es transitable. El escaneo puede repetirse con regularidad sin mucho esfuerzo; el pentest exige tiempo de especialistas y se planifica de antemano.
Por qué un informe de escaneo es una lista y no una prueba
Un escaneo señala posibles problemas, algunos sin importancia real; un pentest intenta explotarlos, y eso ayuda a separar el riesgo verdadero del ruido. Un informe de escaneo puede incluir avisos sobre una versión de software que en su entorno no es alcanzable, o sobre un servicio protegido por otro control que la herramienta no ve. Al revés, puede pasar por alto un fallo de lógica de negocio o una contraseña débil reutilizada. Por eso, que un escaneo no encuentre nada grave no demuestra que esté seguro, y cuando encuentra muchas cosas, no significa que todo sea urgente. Alguien con criterio debe revisar los resultados, descartar falsos avisos y ordenar qué corregir primero según lo que protege cada sistema.
Fases y tipos de pentest
Un pentest exige permiso por escrito y una planificación cuidadosa porque puede afectar a sistemas en producción; un escaneo suele ser menos intrusivo, pero también debe acordarse. Aunque cada proveedor nombra las fases a su manera, una descripción habitual distingue cinco: planificación y alcance, reconocimiento, explotación, análisis de lo conseguido e informe con recomendaciones. Los tipos se clasifican a menudo por la información de partida: en caja negra el equipo no recibe datos previos; en caja gris recibe algunos, como una cuenta de usuario; en caja blanca recibe acceso amplio a documentación y, a veces, al código. Existen también ejercicios de red team, que simulan a un adversario con menos límites. Compruebe qué fases y qué tipo incluye cada oferta.
Autorización, interrupciones y falsos positivos
Antes de cualquier prueba hace falta autorización por escrito de quien es responsable de los sistemas, incluidos los de terceros, como un proveedor de nube o de alojamiento, que pueden tener sus propias normas. Conviene acordar también ventanas horarias, sistemas excluidos y un contacto al que avisar si algo se comporta de forma extraña, porque tanto un escaneo agresivo como un pentest pueden ralentizar o interrumpir servicios en producción. En cuanto a los falsos positivos, es decir, avisos que no se corresponden con un problema real, un escaneo puede generarlos; un buen informe indica cuáles se han descartado y por qué. Pregunte siempre cómo se tratarán los datos a los que se acceda durante la prueba.
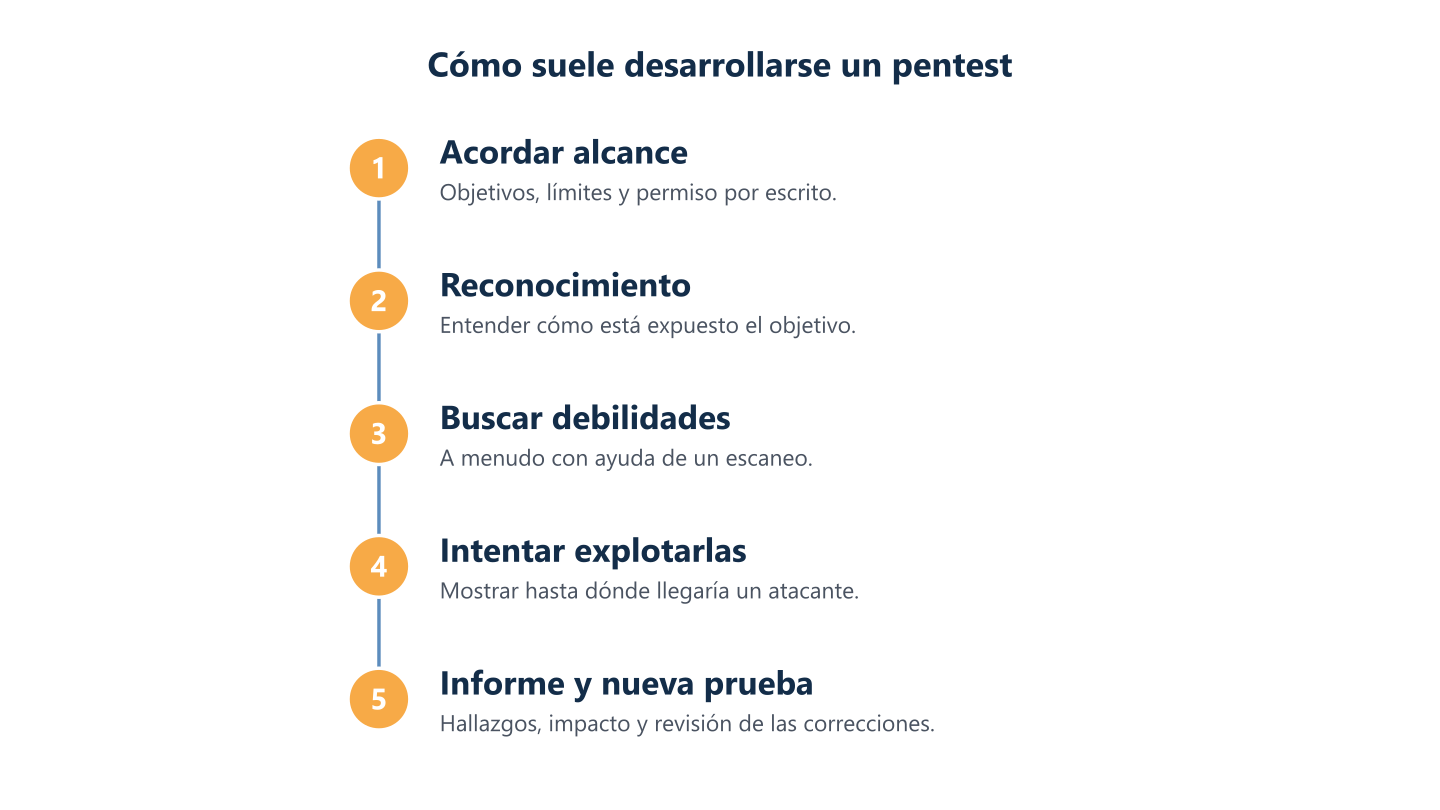
Leer los pasos en texto
Acordar alcance, reconocimiento, buscar debilidades, intentar explotarlas, informe y nueva prueba
¿En qué se diferencia una auditoría de seguridad de un escaneo o un pentest?
La auditoría es amplitud y control; el escaneo y el pentest son comprobaciones técnicas de sistemas. Estas son las señales que las distinguen:
- Objeto. La auditoría examina la organización en su conjunto: políticas, accesos, procesos y configuraciones. El escaneo y el pentest examinan sistemas concretos.
- Método. La auditoría combina documentos, configuraciones y entrevistas; el escaneo usa herramientas; el pentest añade especialistas que intentan entrar.
- Resultado. Un diagnóstico con prioridades, una lista de avisos o una demostración de impacto, respectivamente.
- Significado de la palabra. En español, auditoría puede ser un diagnóstico o una comprobación frente a una norma; confirme cuál se le ofrece.
- Certificación. Una auditoría no es una certificación: esta es un proceso aparte, con un organismo y criterios propios.
En BlueNova IT abordamos la ciberseguridad dentro de nuestros servicios de consultoría IT y de ciberseguridad, con el alcance que se acuerda con cada organización. No es una auditoría formal, ni una certificación, ni un informe de cumplimiento.
Amplitud frente a profundidad
Una auditoría pregunta si hay los controles adecuados en toda la organización; un pentest pregunta si se puede forzar una puerta concreta y hasta dónde llegaría un intruso. Piense en una oficina: la auditoría comprueba que existan cerraduras, llaves controladas y un procedimiento para cuando alguien pierde una; el pentest intenta de verdad abrir una puerta determinada, con permiso del propietario. La primera cubre mucho terreno con menos detalle; el segundo cubre poco terreno con mucho detalle. Por eso no se sustituyen: una revisión amplia puede no detectar un fallo técnico profundo, y una prueba profunda sobre un sistema no dice nada de los accesos, las políticas o las copias de seguridad del resto de la empresa.
Qué revisa una auditoría
Las auditorías se apoyan sobre todo en revisar documentos, configuraciones y accesos, y en hablar con las personas que gestionan los sistemas, más que en atacarlos. Entre los temas habituales están la gestión de usuarios y permisos, el uso de doble factor de autenticación, la gestión de actualizaciones, las copias de seguridad y su recuperación, el control de dispositivos, la relación con proveedores, la formación del personal y el modo de actuar ante un incidente. Una buena auditoría distingue las debilidades técnicas, como un sistema sin actualizar, de las de proceso, como no saber quién retira los accesos de un empleado que se va. Estas últimas no las encuentra un escáner, y aun así pueden abrir la puerta igual que un fallo técnico.
Auditoría de diagnóstico o auditoría frente a una norma
Unas auditorías se miden frente a un requisito externo y otras son un diagnóstico para decidir qué corregir primero. Una auditoría frente a una norma o un marco comprueba, punto por punto, si lo exigido se cumple y qué evidencias lo respaldan, y su resultado se expresa en cumplimientos y desviaciones. Un diagnóstico es más libre: sirve para priorizar y no se mide contra ninguna lista externa. Si un cliente, una aseguradora o una obligación legal le piden una auditoría, pregunte de cuál de las dos se trata y compruebe la normativa vigente para saber qué se exige exactamente; esto es información general, no asesoramiento legal ni de cumplimiento. Confirme también qué deja fuera la propuesta: una auditoría de cumplimiento puede no incluir ninguna prueba técnica, y un diagnóstico puede no servir como evidencia ante terceros.
¿Qué necesita su empresa: auditoría, escaneo o pentest?
No existe una respuesta única, pero sí un método que funciona: empiece por escribir la pregunta que necesita responder y deje que ella elija la comprobación. Si la pregunta es dónde estamos, encaja una auditoría; si es qué debilidades conocidas hay en nuestros sistemas, un escaneo; si es si alguien podría entrar en este sistema concreto, un pentest. Las situaciones siguientes muestran cómo se traduce eso en la práctica, siempre con recomendaciones condicionadas a cada caso.
La comprobación se elige por la pregunta que necesita responder, no por el nombre del servicio.
Cuando el detonante es una normativa o un cuestionario de un cliente, tenga presente que esto es información general y no asesoramiento legal; BlueNova IT no certifica ni garantiza el cumplimiento de nadie. Si se pregunta qué exige la regulación europea de ciberseguridad a empresas como la suya, nuestra guía de NIS2 para pymes es un punto de partida, y compruebe la normativa vigente antes de decidir.
No sabe cuál es su situación de partida
Si no sabe cuál es su punto de partida, suele ser razonable empezar por una auditoría o revisión de diagnóstico (que BlueNova IT no ofrece como auditoría formal), porque da un mapa desde el que priorizar. Es el caso típico de una pyme sin equipo de seguridad propio que ha ido sumando herramientas, cuentas y proveedores con los años: nadie tiene la foto completa de quién accede a qué, qué sistemas siguen sin actualizarse o si las copias de seguridad se han probado alguna vez. En esa situación, un pentest corre el riesgo de encontrar problemas básicos que una revisión más sencilla habría señalado antes, y un escaneo aislado entrega una lista sin contexto. Pida que el diagnóstico termine en prioridades claras y en quién se encarga de cada una.
Va a lanzar o ha cambiado un sistema importante
Si una aplicación, una web o una red va a salir a producción o ha cambiado de forma importante, puede merecer la pena un pentest de ese objetivo concreto. Un cambio de arquitectura, una migración a la nube, una aplicación nueva que maneja datos de clientes o una integración con terceros abren caminos que antes no existían, y las revisiones generales rara vez llegan a ese nivel de detalle. Cuanto más claro sea el objetivo, más útil resulta la prueba: una aplicación web, un conjunto de cuentas, una red de oficina. Planifíquelo con margen antes del lanzamiento, porque los hallazgos hay que corregirlos y, a menudo, volver a comprobarlos. Conviene que lo realice una empresa especializada e independiente de quien construyó el sistema.
Un cliente, un seguro o una normativa le piden evidencias
Si un cliente, una aseguradora o un regulador le pide evidencias, compruebe exactamente qué solicita antes de elegir, porque la redacción suele apuntar a una de las tres. Un cuestionario de seguridad de un cliente suele preguntar por políticas y controles, lo que se parece a una auditoría. Una petición de informe de vulnerabilidades suele referirse a un escaneo. Una exigencia de pruebas de intrusión pide un pentest. Si no queda claro, pregunte a quien lo solicita qué formato de evidencia aceptaría y si exige que lo emita un tercero independiente. Los requisitos cambian según el sector y con el tiempo, así que compruebe la normativa vigente que le afecte y pida el requisito por escrito antes de encargar nada. Si la petición viene de un cliente incluido en NIS2, vea nuestra guía de requisitos NIS2 para proveedores.
Quiere comprobaciones periódicas entre revisiones
Entre una revisión amplia y la siguiente, los sistemas cambian: se instalan aplicaciones, se crean cuentas, aparecen nuevas debilidades conocidas. Un escaneo de vulnerabilidades repetido es la forma habitual de mantener esa visibilidad, porque es automatizado, comparable en el tiempo y menos laborioso que una prueba dirigida. Su utilidad depende de que alguien lea los resultados, descarte los falsos avisos y convierta los hallazgos en tareas con responsable; un escaneo que se ejecuta y nadie abre aporta poco. Decida también qué sistemas entran, desde dónde se ejecuta (desde internet o desde dentro de la red) y si usa credenciales. Si la empresa no tiene personal para revisar los resultados, plantee quién lo hará antes de contratarlo.
¿Cómo se combinan las tres?
Ninguna de las tres comprobaciones reemplaza a las otras, porque cada una responde a una pregunta distinta y cubre puntos ciegos de las demás. La auditoría da el mapa, el escaneo vigila las debilidades conocidas a lo largo del tiempo y el pentest pone a prueba los objetivos que más importan. Hay enfoques distintos sobre cuál va primero: muchos proponen empezar por un diagnóstico y otros prefieren un pentest inicial cuando el entorno ya se conoce bien y el problema es concreto. Una empresa con poco tiempo puede seguir esta lógica: revisar la situación, corregir lo evidente, escanear con regularidad y reservar la prueba dirigida para lo crítico. El valor se materializa después del informe, porque sin correcciones ninguna comprobación reduce el riesgo. BlueNova IT puede trabajar junto al equipo informático propio de cada cliente mediante IT cogestionado, con las responsabilidades acordadas para cada organización. Y si lo que preocupa es recuperarse tras un incidente, nuestra guía de copias de seguridad y recuperación explica qué preparar.
Un orden razonable y por qué no hay uno único
Un orden habitual es revisar la situación primero, escanear después las debilidades conocidas y probar al final los objetivos más críticos; hay quien prefiere empezar por un pentest si ya conoce su entorno y su problema es muy concreto. El primer orden tiene una ventaja práctica: cada paso aprovecha el anterior, de modo que el pentest no gasta tiempo en descubrir fallos básicos y se centra en lo que intentaría un atacante decidido. El segundo puede funcionar cuando, por ejemplo, hay una aplicación nueva con una preocupación clara y el resto ya está razonablemente controlado. Ninguno es dogma. Lo decisivo es que la elección responda a su pregunta y que cada comprobación termine en correcciones, no en un documento archivado.
Cada cuánto repetirlas
Cada cuánto repetir cada una depende de la rapidez con que cambien sus sistemas, de los datos que maneje y de lo que otros esperen de usted; evite calendarios fijos. Un entorno que apenas cambia necesita menos repeticiones que otro donde se lanzan versiones, se incorporan proveedores o se abren oficinas con frecuencia. El escaneo, al ser automatizado, es el que más sentido tiene repetir con regularidad; la auditoría y el pentest suelen repetirse ante cambios significativos, cuando lo pide un cliente o un requisito, o cuando se han corregido los hallazgos y quiere comprobar que funcionan. Cualquier calendario cerrado que le propongan debe justificarse con estos factores y no presentarse como regla universal.
Qué ocurre después del informe
Un informe solo reduce el riesgo cuando alguien se hace cargo de las correcciones, así que acuerde quién actuará sobre los hallazgos y cómo se comprobará que funcionan. Un buen informe ordena los hallazgos por importancia, explica cada uno en lenguaje comprensible para quien no es técnico y propone una acción para cada uno. Después hacen falta tres cosas: un responsable por tarea, una decisión explícita sobre lo que se asume como riesgo aceptado y una nueva comprobación de lo corregido. Si su empresa no cuenta con personal suficiente para aplicar los cambios, resuélvalo antes de encargar la prueba, no después. Los hallazgos que se quedan sin responsable suelen reaparecer en la siguiente revisión.
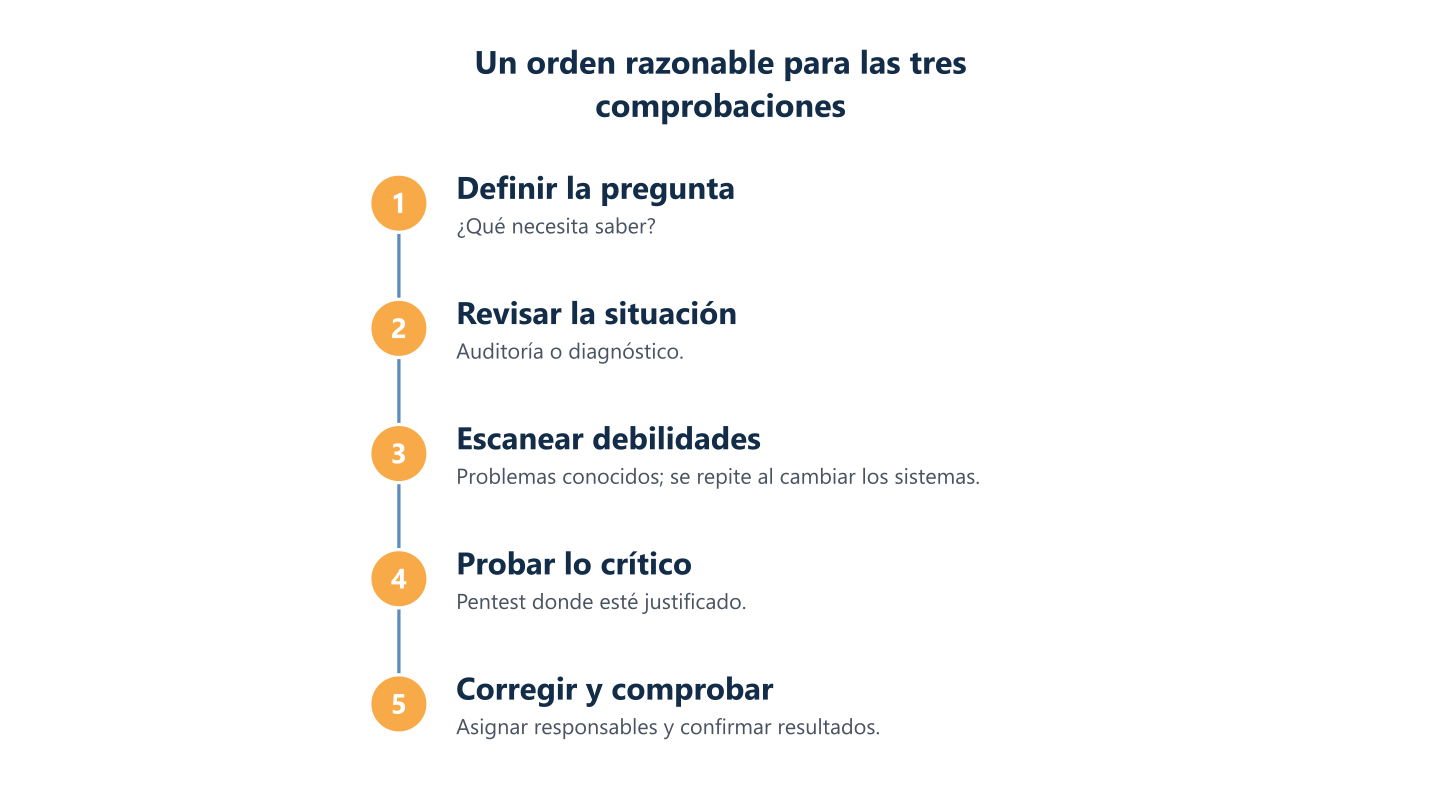
Leer los pasos en texto
Definir la pregunta, revisar la situación, escanear debilidades, probar lo crítico, corregir y comprobar
Cómo prepararse y elegir proveedor
- Escriba la pregunta que quiere responder antes de pedir ninguna oferta.
- Defina el alcance: los sistemas incluidos y los datos o procesos que no pueden interrumpirse.
- Pida a cada proveedor que describa por escrito qué es automático, qué es manual y quién hace el trabajo.
- Solicite un ejemplo del tipo de informe que recibirá y de cómo se priorizan los hallazgos.
- Confirme la autorización, la confidencialidad y el tratamiento de los datos antes de que empiece cualquier prueba.
- Acuerde quién aplicará las correcciones y cómo se comprobará después que han funcionado.
Con franqueza: BlueNova IT no realiza pruebas de penetración ni ofrece servicios de SOC, MSSP o MDR, y no certifica ni garantiza el cumplimiento de nadie. Si un pentest es el siguiente paso adecuado, lo realizaría una empresa especializada en pruebas de seguridad. Usted sí puede hablar con nosotros sobre su entorno y sobre lo que conviene pedir, con el alcance y las condiciones acordados con cada organización. El soporte es en inglés y español, de lunes a viernes, de 09:00 a 18:00 CET.
Defina la pregunta y el alcance
Escriba la pregunta que quiere responder, los sistemas incluidos y los datos o procesos de negocio que no pueden interrumpirse. Una pregunta útil es concreta: ¿podría alguien con una cuenta de cliente ver datos de otro?, ¿qué debilidades conocidas tienen nuestros servidores visibles desde internet?, ¿qué controles faltan en la gestión de accesos? Después delimite qué aplicaciones, redes o sedes entran y cuáles se excluyen, qué horarios son sensibles y quién puede autorizar y recibir avisos. Un alcance vago produce una prueba larga y de poco valor; uno demasiado estrecho puede dejar fuera justo el sistema que más le preocupa. Revíselo con quien conozca los sistemas en su día a día.
Preguntas para cualquier proveedor
Pida a cada proveedor que defina por escrito qué es automático y qué es manual, quién hace el trabajo y qué contendrá el informe. Pregunte también qué entiende por auditoría, escaneo o pentest, porque los nombres varían; qué tipo de pentest propone y con qué información de partida; cómo se prioriza lo encontrado; si los hallazgos se explican a personas no técnicas; si el informe distingue lo comprobado de lo que solo es probable; y si hay una nueva comprobación tras las correcciones y cómo se acuerda. Desconfíe de las propuestas que prometen que no encontrarán nada o que garantizan un resultado: ninguna comprobación puede asegurar que una organización sea invulnerable. Compare las ofertas por esas respuestas, no por el nombre del servicio.
Autorización, datos y posibles interrupciones
Confirme la autorización, la confidencialidad, el tratamiento de los datos y qué ocurre si algún sistema se ve afectado durante el trabajo. Compruebe que la autorización la firma quien puede darla sobre cada sistema, incluidos los alojados por terceros, y que el proveedor acepta un acuerdo de confidencialidad. Pregunte qué datos podría ver el equipo, dónde se guardan las evidencias, durante cuánto tiempo y cómo se eliminan. Acuerde un contacto de emergencia y un procedimiento para detener la prueba si algo se comporta de forma inesperada, y valore tener copias de seguridad recientes de lo que se va a probar. Si trata datos personales, consulte a quien le asesore en protección de datos cómo encaja el proveedor; esto es información general, no asesoramiento legal.
Qué hacemos y qué no hacemos en BlueNova IT
Hacemos consultoría IT y ciberseguridad, con alcance acordado con cada organización, y podemos trabajar junto a su equipo informático mediante IT cogestionado. En este terreno podemos ayudarle a formular la pregunta y el alcance, a entender qué ofrece cada propuesta y a priorizar las correcciones que salgan de un informe, siempre dentro de lo que se acuerde. Quedan fuera de nuestro trabajo las pruebas de penetración, los servicios de SOC, MSSP o MDR y cualquier certificación; esas tareas corresponden a especialistas. Tampoco presentamos nuestra labor como una auditoría formal ni como un informe de cumplimiento. Los trabajos presenciales o de instalación se confirman para cada proyecto, y si lo prefiere puede plantear su caso en inglés o en español.
Lo primero es la pregunta: dónde estamos, qué debilidades conocidas existen o si alguien podría entrar en este sistema concreto. Con esa pregunta clara, la elección entre auditoría, escaneo y pentest deja de ser un debate de nombres. Antes de hablar con ningún proveedor, escriba la pregunta y el alcance en una página, y pida a cada uno que le diga por escrito qué hará y qué recibirá. Trate las tres comprobaciones como pasos complementarios, no como rivales: una da el mapa, otra mantiene la vigilancia sobre lo conocido y la tercera pone a prueba lo que más le importa. Si quiere comentar su entorno, estaremos encantados de escucharle.