Los servicios de ciberseguridad son el conjunto de capacidades técnicas y operativas —prevención, detección, respuesta y cumplimiento normativo— que protegen los activos digitales de una organización frente a amenazas internas y externas, contribuyendo a proteger la continuidad del negocio.
Relacionado: servicios de ciberseguridad para pymes. Para planificar la recuperación, consulte copias de seguridad y recuperación para pymes.
¿Dudas sobre esta guía? Hable con nosotros
Qué incluyen los Servicios de Ciberseguridad (visión integral)
Un proveedor de servicios de ciberseguridad no debería limitarse a instalar un firewall o un antivirus. La protección real exige cubrir cinco dimensiones operativas: evaluación del riesgo, prevención activa, detección temprana, respuesta a incidentes y operación continua con mejora periódica. Cuando alguna de estas capas falta, el modelo tiene grietas que los atacantes explotan de forma sistemática. La tabla describe lo que conviene pedir a cualquier proveedor; el alcance concreto de BlueNova se acuerda por escrito con cada cliente, sin certificaciones ni asesoramiento jurídico.
| Dimensión | Qué cubre | Entregable esperado | Frecuencia mínima |
|---|---|---|---|
| Evaluación de riesgos | Inventario de activos, análisis de exposición y superficies de ataque | Informe de riesgo con priorización | Semestral o ante cambios |
| Prevención | Hardening, gestión de parches, control de accesos, MFA | Registro de cambios y baseline de configuración | Continua |
| Detección | Monitorización de eventos y alertas, cuando está incluida en el alcance | Dashboard de alertas y log de eventos | Según el alcance acordado |
| Respuesta | Contención, erradicación, recuperación y análisis forense | Informe post-incidente con lecciones aprendidas | Por evento |
| Cumplimiento | Mapeo de controles frente a ENS, ISO 27001, NIS2, RGPD | Gap analysis y plan de adecuación | Anual o por auditoría |
Entregables esperados: reportes, planes y evidencias
Solicitar servicios de ciberseguridad sin definir entregables es contratar una caja negra. El ciclo completo debe producir documentación verificable en cada fase: la evaluación genera un informe de hallazgos con severidad y contexto de negocio; la remediación produce un plan de acción con responsables y plazos; la verificación entrega evidencias de que los controles aplicados funcionan (pruebas de regresión, capturas, logs); y la operación continua genera informes periódicos de estado, métricas acordadas y registro de cambios. Estos entregables no son burocracia: son la base para auditorías de cumplimiento, para justificar inversiones ante dirección y para respaldar las respuestas ante clientes o auditores. Conviene desconfiar de un proveedor que no pueda mostrar este ciclo documentado.
Evaluación y pruebas técnicas: de la vulnerabilidad al control
Identificar vulnerabilidades antes de que las explote un atacante es el principio de cualquier programa de seguridad maduro. Las pruebas técnicas no son un fin en sí mismas: su valor está en la calidad de la priorización y en la velocidad de remediación que generan. El proceso operativo que conecta evaluación con control sigue estas fases:
- Inventario y alcance: definir qué activos, sistemas y redes entran en el análisis, incluyendo entornos cloud, OT e IoT si aplica.
- Escaneo automatizado de vulnerabilidades: identificar CVEs conocidos, configuraciones inseguras y servicios expuestos con herramientas especializadas.
- Análisis de exposición externa (attack surface): revisar qué activos son visibles desde internet y qué información sensible está accesible sin autenticación.
- Pruebas de intrusión (pentesting): validar manualmente si las vulnerabilidades detectadas son explotables en el contexto real del cliente.
- Priorización por riesgo: clasificar hallazgos por impacto potencial y probabilidad de explotación, no solo por severidad técnica CVSS.
- Plan de remediación: asignar responsables, plazos y controles compensatorios para cada hallazgo priorizado.
- Verificación: confirmar mediante pruebas de regresión que los controles aplicados eliminan o mitigan el riesgo identificado.
Escaneo vs pentesting vs red team: diferencias prácticas
Las tres técnicas responden a preguntas distintas y no son intercambiables. El escaneo de vulnerabilidades es automatizado, cubre grandes superficies en poco tiempo y detecta CVEs conocidos, puertos abiertos y configuraciones inseguras; su limitación es que genera falsos positivos y no valida si una vulnerabilidad es realmente explotable. El pentesting es manual y dirigido: un analista intenta explotar vulnerabilidades concretas en un alcance definido, con reglas de engagement claras, y produce evidencias de explotación real. El red team va más allá: simula un adversario real con objetivos de negocio (exfiltrar datos, comprometer un sistema crítico), opera durante semanas y combina técnicas digitales, físicas y de ingeniería social. Para la mayoría de pymes y empresas medianas, el escaneo periódico más un pentesting anual suele ser una combinación razonable en coste y cobertura. El red team está justificado en organizaciones con infraestructura crítica o requisitos normativos avanzados. Para ver en qué se diferencian una auditoría, un escaneo de vulnerabilidades y un pentest, lea nuestra guía de auditoría de seguridad.
Priorización por impacto y probabilidad (riesgo real)
Un informe de vulnerabilidades con 200 hallazgos clasificados solo por CVSS es inútil operativamente si no indica por dónde empezar. La priorización efectiva cruza dos variables: la probabilidad de explotación (¿hay exploit público? ¿el servicio está expuesto a internet?) y el impacto potencial sobre el negocio (¿afecta a sistemas de producción? ¿compromete datos personales bajo RGPD?). Este enfoque de gestión de riesgos externos permite concentrar los recursos de remediación en los hallazgos que realmente pueden causar un incidente grave, en lugar de perseguir una lista interminable de vulnerabilidades de baja criticidad. La priorización debe revisarse cuando cambia el contexto: una vulnerabilidad de severidad media puede volverse crítica si se publica un exploit activo o si el activo afectado asume nuevas funciones en la infraestructura.
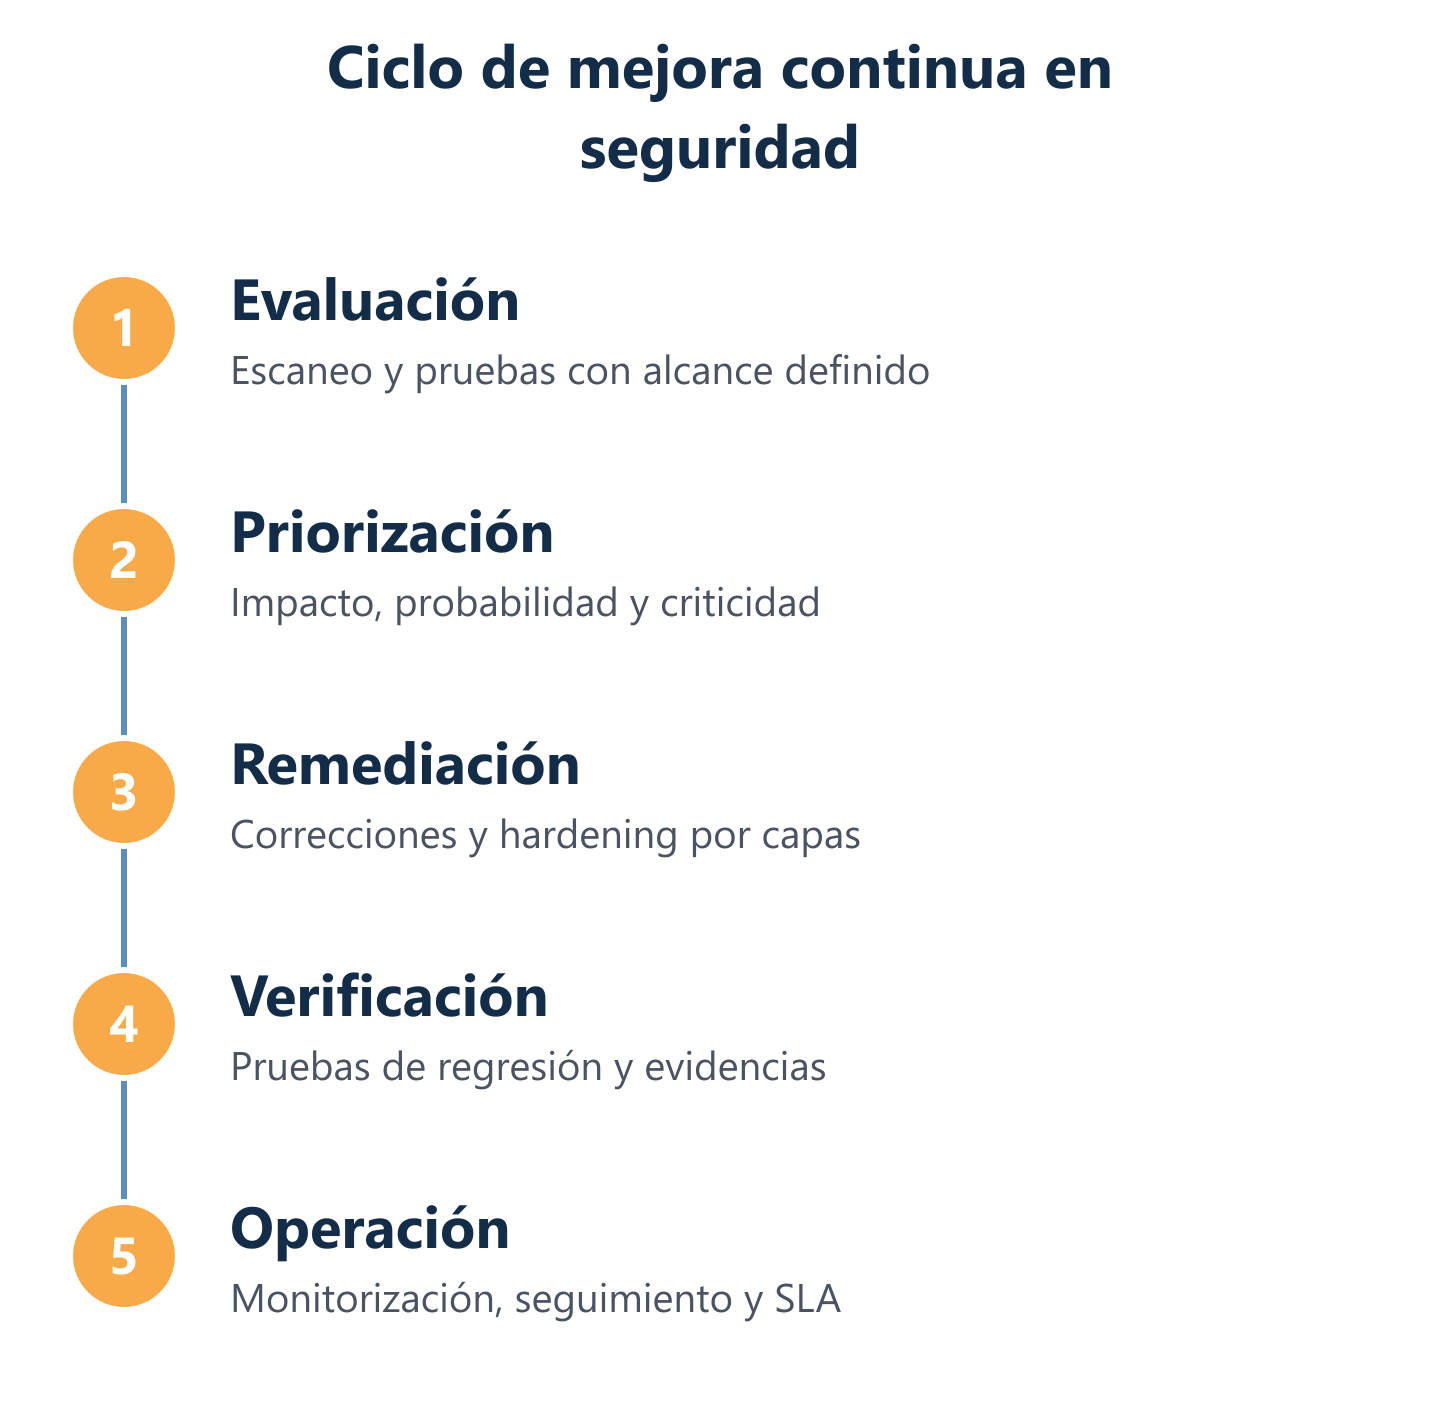
Leer los pasos en texto
Evaluación, priorización, remediación, verificación y operación
Respuesta a incidentes, cumplimiento y elección de proveedor
La respuesta a incidentes y el cumplimiento normativo conviene evaluarlos juntos, porque ambos dependen de procedimientos documentados y de evidencias. Un plan de respuesta debe definir quién decide, cómo se contiene y se erradica el incidente, cómo se recupera el servicio y qué se analiza después para evitar que se repita. Cuando resulte aplicable una normativa como ENS, ISO 27001, NIS2 o RGPD, el trabajo consiste en mapear los controles existentes, identificar carencias y ordenar un plan de adecuación; la interpretación jurídica y la certificación corresponden a su asesor y a los organismos competentes. Si el motivo es un cliente incluido en NIS2, vea nuestra guía de requisitos NIS2 para proveedores.
A la hora de elegir un proveedor de servicios de ciberseguridad, estos son los criterios que debe verificar antes de firmar:
- Alcance por escrito: qué activos, sistemas y servicios cubre el contrato y cuáles quedan fuera.
- Entregables verificables: informes, planes de remediación y evidencias de cada fase, con la frecuencia acordada.
- Compromisos de respuesta: procedimiento de escalado, canal de contacto, horario y tiempos de respuesta acordados por escrito, sin dar por supuesta una cobertura 24/7.
- Límites del cumplimiento: qué parte corresponde al proveedor y qué parte a su asesor jurídico o a una auditoría independiente.
- Responsabilidades de cada parte: quién aprueba cambios, quién custodia los accesos y quién informa a la dirección tras un incidente.
Checklist para elegir Servicios de Ciberseguridad
Antes de solicitar un presupuesto, valide estos puntos con cada candidato. Pida a cada candidato que responda —y con evidencias— a cada uno:
- ¿Qué incluye exactamente el alcance y qué queda fuera?
- ¿Qué informes, planes de remediación y evidencias recibiré en cada fase, y con qué frecuencia?
- ¿Qué pruebas técnicas se realizan (escaneo, pentesting o red team) y con qué reglas de engagement?
- ¿Cómo se priorizan los hallazgos: solo por CVSS o también por probabilidad de explotación e impacto en el negocio?
- ¿Qué procedimiento, canal y tiempos de respuesta se aplican ante un incidente, y qué horario cubre el servicio?
- ¿Cómo se relacionan los controles con ENS, ISO 27001, NIS2 o RGPD, y qué parte debe validar su asesor jurídico?
- ¿Qué referencias o casos comparables pueden verificarse?
Para dimensionar correctamente el alcance de los servicios de seguridad, suele ser útil realizar antes una auditoría informática de sus sistemas, que sirve de punto de partida para decidir qué se necesita.
BlueNova confirma el horario de atención de 09:00 a 18:00 CET/CEST. La disponibilidad de determinados servicios en un país concreto está sujeta a confirmación. Consulte en su acuerdo el canal de contacto y los compromisos de respuesta aplicables.
Fuentes
- ENISA: Threat Landscape 2026 (en inglés): análisis de la agencia de la UE sobre las amenazas cibernéticas observadas en la Unión
- NCSC (Reino Unido): Vulnerability management (en inglés): guía para identificar activos, priorizar hallazgos y verificar el proceso
- NCSC (Reino Unido): Incident management (en inglés): cómo planificar, construir y mantener una capacidad de respuesta a incidentes
- CISA (EE. UU.): #StopRansomware Guide (en inglés): prácticas de prevención del ransomware y lista de verificación de respuesta