Según la directiva, los clientes incluidos en el ámbito de NIS2 deben contemplar la seguridad de la cadena de suministro en sus propias medidas de seguridad, por lo que suelen enviar a sus proveedores un cuestionario o cláusulas sobre políticas, accesos, incidentes, copias de seguridad y subcontratistas. Prepare un único dosier de evidencias fechado, responda con honestidad y acuerde de antemano los contactos de incidentes. Es información general, no asesoramiento jurídico; consulte la directiva vigente y a su autoridad nacional.
Si vende a una empresa mayor, puede llegar sin aviso un cuestionario de seguridad con NIS2 mencionada en alguna parte, y puede acabar en manos de quien se ocupa de la informática. Responder a cada uno desde cero es lento y favorece respuestas incoherentes. Lo más práctico es saber por qué áreas suelen preguntar los clientes, tener preparado un pequeño conjunto de evidencias y ser claro con las carencias. Esta guía explica ese punto de vista del proveedor, desde la primera solicitud hasta las cláusulas contractuales que pueden venir después.
¿Dudas sobre esta guía? Hable con nosotros
Por qué sus clientes empiezan a preguntar a los proveedores por NIS2
Un cuestionario de proveedores rara vez se refiere solo a usted. Cuando una organización queda incluida en NIS2, las medidas que adopta deben incluir, como mínimo, la seguridad de la cadena de suministro (artículo 21), tal y como se aplique en la normativa nacional, así que examina a los proveedores que pueden acceder a sus datos o que operan una parte de su servicio. Las preguntas que usted recibe son la forma que tiene el cliente de demostrar que lo ha hecho.
Esta guía adopta el punto de vista del proveedor. Si NIS2 se aplica a su propia empresa es otra cuestión, y nuestra guía sobre la directiva NIS2 para pymes y sus primeros pasos trata el ámbito de aplicación y una lista general de preparación, por lo que aquí no la repetimos. BlueNova IT no es un despacho de abogados y esto es información general, no asesoramiento jurídico. La tabla muestra las formas que suele adoptar una solicitud y qué tener preparado en cada caso.
| Tipo de solicitud | Cómo suele presentarse | Qué tener preparado | Con qué tener cuidado |
|---|---|---|---|
| Cuestionario de seguridad | Una hoja de cálculo o un formulario en un portal con preguntas sobre políticas, accesos, incidentes, copias y proveedores. | Un dosier de evidencias fechado y una persona con nombre que responda. | Responder de memoria y contradecir una respuesta anterior. |
| Cláusula contractual | Medidas de seguridad, notificación de incidentes y cooperación escritas en el contrato de suministro. | Sus procedimientos, una hoja de contactos y una visión clara de lo que realmente puede hacer. | Aceptar una obligación o un plazo que no puede cumplir; consulte sobre la redacción. |
| Petición de evidencias | Se pide una política, una captura de configuración, un registro de copias o una lista de formación. | Documentos breves y fechados, fáciles de compartir. | Compartir más de lo pedido o documentos desactualizados. |
| Derechos de información o de revisión | El cliente pide revisar sus medidas o recibir información cuando la solicite. | Una forma acordada de compartir evidencias y un contacto con nombre. | Un acceso ilimitado a sus sistemas; acuerde antes el alcance y el procedimiento. |
| Pregunta sobre subcontratistas | El cliente pregunta cuáles de sus proveedores pueden acceder a sus datos. | Una lista de proveedores que indique qué datos o servicios gestiona cada uno. | No saber qué herramientas suyas contienen datos del cliente. |
Es obligación de ellos, no automáticamente suya
La Directiva (UE) 2022/2555 (NIS2; en español, Directiva SRI 2) impone sus obligaciones a las entidades que cubre. El artículo 21 dice que las medidas que adopten esas entidades incluirán, como mínimo, una lista de ámbitos, uno de los cuales es la seguridad de la cadena de suministro, incluidos los aspectos de seguridad relativos a las relaciones con sus proveedores o prestadores de servicios directos. También se les pide que tengan en cuenta las vulnerabilidades específicas de cada proveedor directo.
Eso no convierte a cada proveedor en una entidad regulada. La presión le llega a través de los deberes del propio cliente y de los contratos que firma. Cómo aplica cada Estado miembro la directiva depende de su normativa nacional, así que consulte el texto vigente y a su autoridad nacional en lugar de fiarse de un resumen.
Qué forma suele tener una solicitud
Una solicitud suele llegar de unas pocas formas: un cuestionario, una cláusula del contrato de suministro, la petición de una evidencia concreta, una pregunta sobre sus propios subcontratistas o una petición de información o de derechos de revisión. Muchos clientes combinan varias, por ejemplo un cuestionario al dar de alta al proveedor y una cláusula en la renovación.
Quien la envía suele ser el departamento de compras o un equipo de seguridad o cumplimiento, y el plazo puede ser corto. Conviene acordar pronto quién responde por su parte, porque las preguntas sobre accesos, copias e incidentes suelen requerir a quien gestiona la informática, mientras que la redacción del contrato requiere la intervención de la dirección y, cuando hay mucho en juego, de su propio asesor.
Si usted mismo presta servicios TIC
Si su empresa presta servicios de TI gestionados a otras empresas, compruebe su propia situación por separado. El anexo I de la directiva incluye la gestión de servicios TIC (entre empresas), que abarca a los proveedores de servicios gestionados, y ENISA ha publicado orientación técnica (en inglés) sobre las normas de ejecución para determinados proveedores de infraestructura digital y de servicios TIC.
Que algo de esto le alcance depende de su tamaño, su actividad y la normativa nacional, y no lo damos por supuesto en un sentido ni en otro. Lleve la cuestión a un asesor jurídico o a su autoridad nacional. El resto de la guía le sirve en ambos casos, porque los clientes suelen hacer preguntas parecidas tanto si usted mismo está incluido como si no.
Qué suelen preguntar los clientes, área por área
Los cuestionarios difieren, pero muchos siguen áreas parecidas a las que la directiva nombra para las entidades que cubre. Preguntas típicas, en el orden en que suelen aparecer:
- Políticas: ¿hay una política de seguridad escrita y quién es su responsable?
- Accesos: ¿se usa autenticación multifactor y quién tiene derechos de administrador?
- Incidentes: ¿cómo se gestionan y quién es el contacto para el cliente?
- Copias de seguridad: ¿qué se copia y cuándo se probó por última vez una restauración?
- Vulnerabilidades: ¿cómo se tratan las debilidades conocidas y se mantienen al día sistemas y dispositivos?
- Personas: ¿recibe el personal formación en seguridad?
- Proveedores: ¿cuáles de sus proveedores pueden acceder a nuestros datos?
Cada cliente decide qué pregunta y la normativa nacional puede añadir exigencias, así que tómelo como un patrón y no como una lista fija. Si quiere apoyo para llevar estas áreas a la práctica diaria, nuestros servicios de ciberseguridad pueden ayudar con la parte práctica, con alcance acordado con cada organización.
Políticas y responsable de la seguridad
Muchos clientes empiezan por aquí: ¿hay una política de seguridad escrita y la mantiene una persona concreta? En una empresa pequeña esa persona suele ser un directivo o quien gestiona la informática, y está bien así. El responsable debe ser alguien con nombre y apellidos y el documento debe estar al día.
Una política breve que se cumple es más útil que una plantilla larga que nadie ha leído. Dos o tres páginas sobre cómo protege los datos, quién puede acceder a qué, cómo se comunican los incidentes y cuándo se revisa el documento son un buen punto de partida. Conserve la copia fechada y una nota de la última revisión como evidencia, y compruebe que lo que dice el documento coincide con lo que hace en realidad.
Control de accesos y autenticación multifactor
Espere preguntas sobre autenticación multifactor, derechos de administrador y qué ocurre cuando alguien entra o se va. La lista de medidas de la propia directiva incluye políticas de control de acceso y el uso de autenticación multifactor, cuando proceda (artículo 21, apartado 2, letras i) y j)), por lo que los clientes suelen pedir lo mismo a sus proveedores.
La evidencia útil es modesta: una exportación o captura de la configuración que muestre la autenticación multifactor, una lista corta de cuentas de administrador con un responsable y registros de altas y bajas. Revise primero las cuentas compartidas y las cuentas antiguas, porque son carencias habituales. Nuestra lista de comprobación de seguridad de Microsoft 365 cubre muchos de estos fundamentos de acceso.
Gestión de incidentes y contactos de notificación
Los clientes suelen querer saber tres cosas: cómo detectaría usted un incidente, quién decide qué hacer después y de quién tendrían noticias. Un procedimiento de una página y una hoja de contactos cubren buena parte. Indique una persona y un suplente, porque un único contacto que esté ausente deja al cliente sin nadie a quien dirigirse.
Sea realista con la disponibilidad. Diga quién puede localizarse y cuándo, en lugar de dar a entender una cobertura que no tiene. Los trámites de notificación del propio cliente dependen de que usted le avise, y por eso el apartado de contratos más abajo trata la notificación con más detalle. Ensayar el procedimiento una vez, aunque sea como un repaso breve, le muestra si los datos de contacto siguen siendo válidos.
Copias de seguridad, recuperación y actualizaciones
La lista de medidas de la directiva incluye la continuidad de la actividad, como la gestión de copias de seguridad y la recuperación en caso de catástrofe (artículo 21, apartado 2, letra c)), así que las copias son una pregunta habitual. Responda con claridad: qué se copia, dónde se guardan las copias, quién puede borrarlas y cuándo se probó por última vez una restauración. Conserve un registro fechado de la prueba de restauración, no solo una afirmación de que las copias se ejecutan.
Para las actualizaciones, describa la rutina en lugar de prometer perfección: cómo se actualizan sistemas operativos y aplicaciones, cómo se registran en un inventario y se cifran los dispositivos y qué ocurre si se pierde uno. Una lista de dispositivos y un calendario de actualizaciones bastan como evidencia en muchos cuestionarios. Si no sabe bien en qué punto se encuentra, una revisión breve de copias y dispositivos es un buen primer trabajo.
Sus propios proveedores y subcontratistas
Los clientes esperan que su servicio dependa de otros proveedores, así que preguntan cuáles pueden acceder a sus datos. Haga una lista de los servicios en la nube, el correo, la contabilidad, la nómina y los proveedores de TI que tratan información del cliente, e indique qué datos o servicios gestiona cada uno y quién en su empresa se ocupa de la relación.
Aquí suelen aparecer carencias: herramientas que adoptó una persona del equipo y que nadie registró. Construya la lista a partir de sus facturas, de sus consolas de administración o de inicio de sesión único y de una conversación breve con cada equipo. Después lea las condiciones principales de los proveedores importantes, para poder decir a qué se comprometen en materia de seguridad e incidentes.
Prepare un único dosier de evidencias y responda con honestidad
En lugar de responder a cada cuestionario desde cero, reúna un único dosier de evidencias breve y reutilícelo. Muchas solicitudes piden variaciones de las mismas cosas, y una única fuente fechada mantiene sus respuestas coherentes de un cliente a otro.
- Políticas de una página sobre seguridad, accesos e incidentes, cada una con responsable y fecha de revisión.
- Una lista de administradores, una exportación de la configuración de autenticación multifactor y registros de altas y bajas.
- Alcance de las copias, un registro de prueba de restauración, una rutina de actualizaciones y una lista de dispositivos.
- Una hoja de contactos de incidentes y una lista de proveedores.
- Fechas de formación y una nota breve de quién asistió.
BlueNova IT puede ayudar a reunir estas evidencias a partir de configuraciones, copias de seguridad y registros de acceso, y puede trabajar junto a su propio equipo de TI, con alcance acordado con cada organización. No certificamos a nadie, y el dosier no es una prueba de cumplimiento: muestra lo que usted hace.
Qué incluye un dosier de evidencias breve
Guarde el dosier en un único lugar con una única persona responsable, y mantenga cada elemento breve y fechado. Una carpeta de documentos cortos es más fácil de compartir y de actualizar que un archivo largo, y le permite enviar solo lo que el cliente pide. Elimine los datos que no hagan falta, como los nombres de otros clientes, antes de compartir nada.
Revíselo con una periodicidad fija, por ejemplo dos veces al año y tras un cambio importante de herramientas o de personas. Un documento desactualizado puede ser peor que ninguno, porque contradice lo que hace hoy. Cuando un cliente le envíe un cuestionario nuevo, incorpore al dosier cualquier respuesta nueva para que la siguiente respuesta parta de una base más completa.
Responder «todavía no» sin exagerar
Las carencias son habituales y los clientes suelen esperar algunas. Un «todavía no, y este es el plan con fechas» es mejor respuesta que una exageración que el cliente pueda comprobar más tarde, porque demuestra que sabe dónde está. Por ejemplo: las pruebas de restauración aún no están programadas, la primera está prevista para un mes concreto y una persona concreta se ocupa de ella.
Evite formulaciones que suenen a una conclusión que no puede sostener, como decir que cumple. Describa lo que hace, con evidencias, y deje el juicio al cliente. Si una respuesta depende de una herramienta o de un ajuste que no ha verificado, compruébelo antes de escribirla, porque una respuesta errónea es difícil de retirar.
Preguntas sobre certificaciones y normas
Algunos cuestionarios preguntan si tiene una certificación o si sigue una norma reconocida. Responda sí o no. Si no tiene ninguna, dígalo y describa lo que tiene implantado en su lugar, con evidencias. Evite expresiones como «alineado con» una norma salvo que pueda explicar exactamente qué significa, porque un cliente puede leerlo como «certificado».
La lista de medidas del artículo 21, apartado 2, describe ámbitos de actuación y no nombra por sí misma un certificado que deban tener los proveedores, aunque otras disposiciones, la normativa nacional y cada contrato pueden exigir más, por lo que la petición de uno suele ser un asunto entre usted y el cliente. Si es un requisito del contrato, consulte con un asesor qué le obliga antes de aceptarlo. BlueNova IT no certifica a nadie ni garantiza que un cliente acepte sus respuestas.
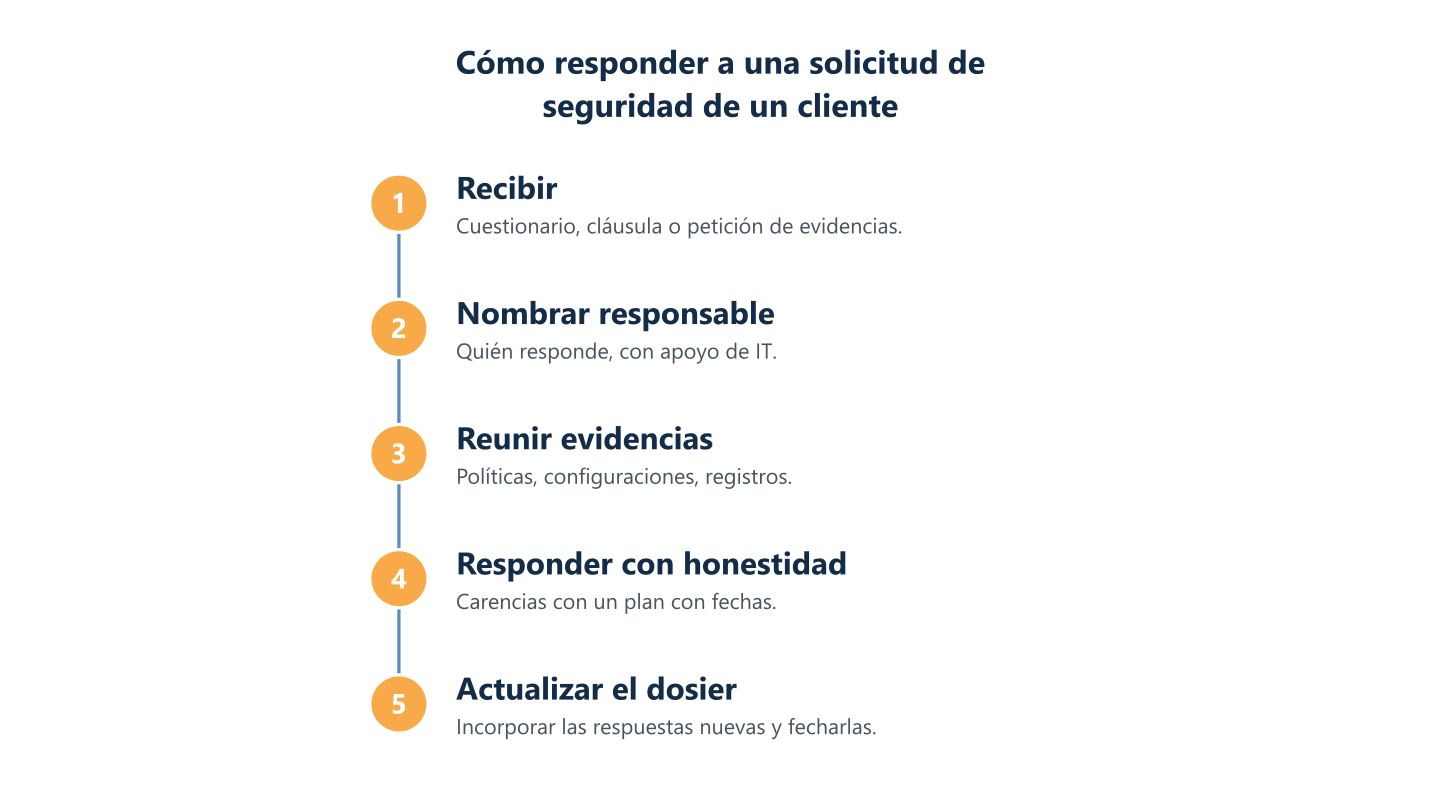
Leer los pasos en texto
Recibir, nombrar responsable, reunir evidencias, responder y actualizar el dosier
Cláusulas contractuales y notificación de incidentes
Las preguntas de un formulario pueden acabar convertidas en redacción contractual. Un cliente puede pedirle que acepte cláusulas sobre medidas de seguridad, notificación de incidentes y cooperación, y ahí es donde una respuesta fácil en un formulario pasa a ser una obligación que necesita poder cumplir. Lea esas cláusulas frente a lo que hace de verdad, no frente a lo que le gustaría hacer.
Acuerde quién es el contacto, cómo le avisará y a qué se puede comprometer de forma realista antes de que ocurra un incidente, no durante él.
BlueNova IT no es un despacho de abogados y no revisa contratos por su efecto jurídico, así que las redacciones que generen responsabilidad corresponden a su propio asesor. La parte técnica es distinta: listas de contactos, borradores de procedimientos de incidentes y evidencias de copias de seguridad y accesos son cosas que podemos ayudar a preparar, con alcance acordado con cada organización.
Cláusulas que le pueden pedir que acepte
Las cláusulas habituales cubren las medidas de seguridad que mantiene, la notificación de los incidentes que afecten al cliente, los derechos a recibir información o a revisar sus medidas, las condiciones para usar subcontratistas, la devolución o supresión de los datos al terminar el contrato y la cooperación tras un incidente.
No todos los contratos las incluyen todas y la redacción varía mucho. Busque expresiones que fijen un plazo, una norma o un derecho de acceso, y contraste cada una con su práctica real. Si una cláusula pide algo que hoy no hace, pregunte si puede reformularse, aplicarse por fases o limitarse en alcance. Plantearlo antes de firmar es mucho más fácil que explicarlo después.
Acordar contactos y plazos de notificación
Los clientes preguntan cómo les avisaría de un incidente porque sus propios trámites de notificación dependen de ello. Para un incidente significativo, el texto de la directiva, en su artículo 23, apartado 4, establece, entre otros, tres pasos: una alerta temprana y una notificación del incidente, sin demora indebida y, en cualquier caso, en 24 y 72 horas respectivamente desde que se tiene conocimiento del incidente, y un informe final a más tardar un mes después de la notificación del incidente. Son obligaciones de la entidad cubierta por la directiva, no de un proveedor por el mero hecho de serlo de esa entidad; si usted está incluido por derecho propio, compruebe si le son aplicables también a usted.
Para usted, la cuestión práctica es qué pide el contrato. Acuerde un contacto con nombre en cada parte, el canal que se usará y qué compartirá primero. Piénselo bien antes de aceptar un plazo que no pueda cumplir de forma realista, y sea sincero sobre cuándo está disponible su contacto.
Proporcionalidad y cuándo pedir asesoramiento
Es razonable que las solicitudes guarden proporción con el tamaño de la relación. La directiva pide a las entidades que mantengan sus propias medidas adecuadas y proporcionadas (artículo 21, apartado 1). Por ejemplo, a un proveedor que trata pocos datos del cliente y no tiene acceso a los sistemas del cliente se le puede pedir razonablemente menos evidencia que a uno que opera parte del servicio. Si una solicitud le parece desproporcionada, dígalo con educación y pregunte qué riesgo quiere cubrir el cliente; a menudo basta una respuesta más corta.
Pida asesoramiento antes de aceptar cualquier cosa que genere responsabilidad, fije un plazo cerrado o dé acceso ilimitado a sus sistemas. Su asesor puede revisar la redacción desde el punto de vista jurídico. Nosotros podemos ayudarle a comprobar si los compromisos técnicos son de los que puede mantener, pero no damos asesoramiento jurídico.
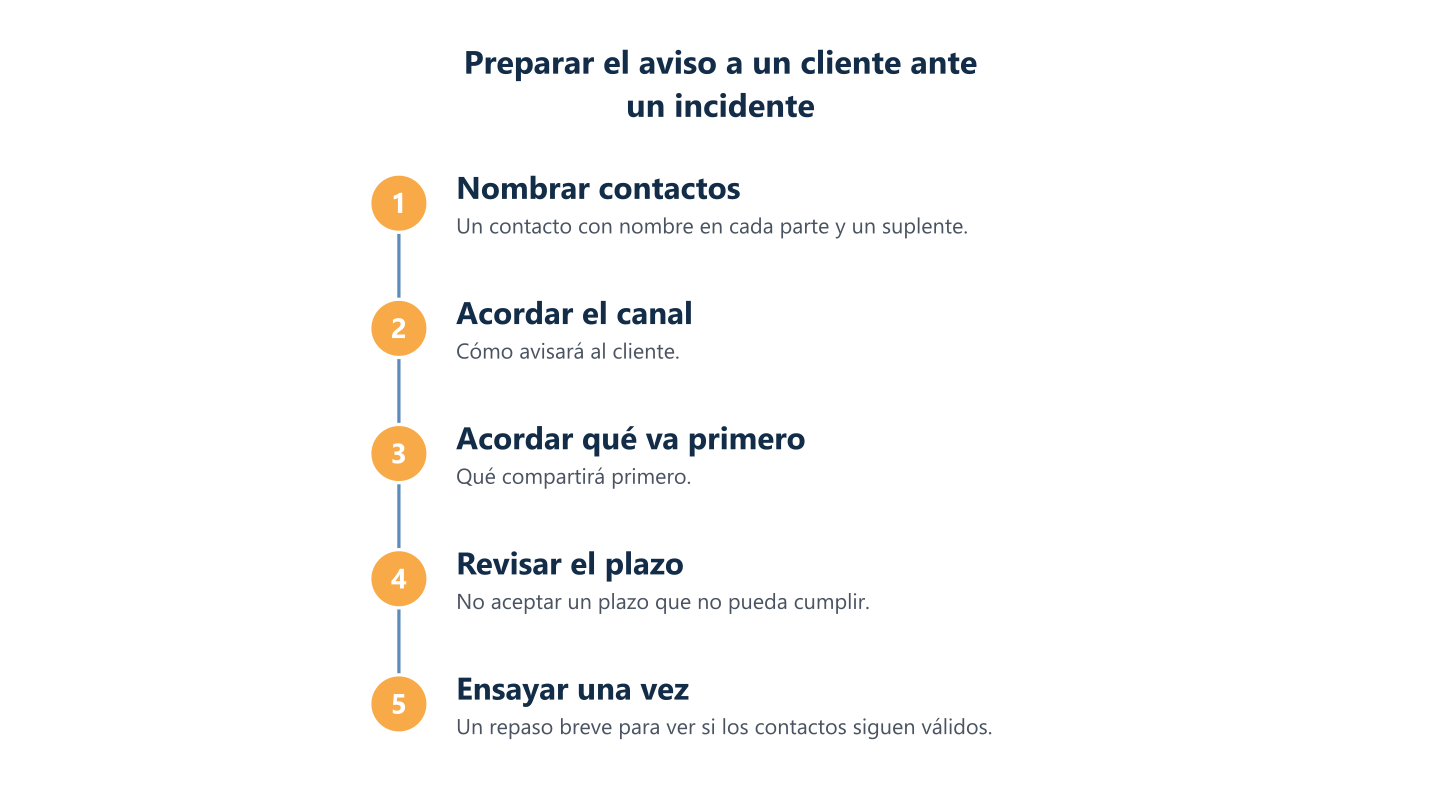
Leer los pasos en texto
Nombrar contactos, acordar canal y primer mensaje, revisar el plazo y ensayar
Dónde puede ayudar un socio de TI y dónde no
Un socio de TI puede ayudar con la mitad técnica de una solicitud de proveedor, pero no puede asumir el resto. BlueNova IT presta servicios de ciberseguridad, nube y Microsoft 365 y servicios de TI gestionados, y puede trabajar junto a su propio equipo de TI; la TI cogestionada es un servicio que ofrecemos de forma habitual. El soporte es en inglés y español, de lunes a viernes, de 09:00 a 18:00 CET, y el alcance se acuerda con cada organización.
El trabajo es práctico: averiguar qué hay realmente implantado, ordenar accesos y copias, redactar procedimientos breves y ayudarle a poner las respuestas en un formato que el cliente pueda usar. Las respuestas y las decisiones siguen siendo suyas. No ofrecemos servicios de centro de operaciones de seguridad, detección gestionada ni pruebas de penetración, y nada de esto es una promesa de lo que aceptará un cliente.
Reunir evidencias de sus propios sistemas
Un socio de TI puede extraer evidencias de los sistemas que ya usa: una exportación de la configuración de autenticación multifactor, una lista de administradores, el alcance de las copias y el registro de restauración, una lista de dispositivos y una rutina de actualizaciones. También puede ordenar lo que encuentre, como cuentas antiguas y cuentas compartidas, para que la evidencia refleje una situación mejor que la de partida.
Puede ayudar a redactar los procedimientos breves que piden los clientes y a responder las preguntas técnicas de un formulario. Lo que no puede es decidir qué es aceptable para su negocio, así que mantenga las respuestas y la aprobación en manos de su dirección. Como lectura relacionada, vea nuestra guía sobre la diferencia entre auditoría de seguridad, análisis de vulnerabilidades y pentest.
Lo que BlueNova IT no hace
BlueNova IT no puede certificar su cumplimiento ni garantizar que un cliente acepte sus respuestas, y no lo pretende. No damos asesoramiento jurídico, no revisamos contratos por su efecto jurídico ni decidimos si NIS2 se le aplica. Tampoco presentamos un dosier de evidencias como prueba de que se cumple ninguna directiva.
Esas cuestiones corresponden a su propio asesor jurídico o a su autoridad nacional. Lo que sí podemos hacer es ayudarle a comprobar que las afirmaciones técnicas que haga son exactas y están respaldadas por registros.
Fuentes oficiales que conviene consultar
Las normas y las orientaciones cambian, así que acuda a la fuente en lugar de a un resumen, incluido el nuestro. Empiece por el texto de la Directiva (UE) 2022/2555 en EUR-Lex, después la página de la Comisión Europea sobre la Directiva SRI 2 y el comunicado de ENISA sobre su orientación técnica de implementación (en inglés).
La normativa nacional decide cómo se aplica la directiva donde usted opera, así que consulte también la legislación del Estado miembro en el que opera y a su autoridad nacional de ciberseguridad. Esta guía es información general, no asesoramiento jurídico.
Buena parte del trabajo es de preparación. Conozca las áreas por las que preguntan los clientes, mantenga un único dosier de evidencias breve y fechado, responda con honestidad y acuerde de antemano los contactos de incidentes, para que una solicitud sea una tarea rutinaria y no una carrera contrarreloj. El alcance y las obligaciones dependen de la normativa nacional y esta guía es información general, así que consulte la directiva vigente y a su autoridad nacional. Si quiere comentar lo que le ha pedido un cliente, BlueNova IT puede hablar con usted de qué apoyo encaja.