Los servicios de gestión de infraestructura IT son el conjunto de procesos, herramientas y responsabilidades que contribuyen a la disponibilidad, la seguridad y el rendimiento de redes, servidores, almacenamiento y entornos cloud de una organización, con el alcance, las responsabilidades y los compromisos de servicio acordados por escrito en cada caso.
Relacionado: servicios IT gestionados.
¿Dudas sobre esta guía? Hable con nosotros
Qué son los Servicios de Gestión de Infraestructura IT y qué cubren
Un servicio de gestión de infraestructura IT delega en un proveedor especializado la operación, supervisión y mejora continua de todos los activos tecnológicos críticos de una organización: redes, servidores, almacenamiento, endpoints y entornos cloud. No se trata de soporte puntual ante averías, sino de un modelo de operación permanente con responsabilidades definidas, métricas medibles y un enfoque orientado a la prevención.
El impacto sobre el negocio es directo: la disponibilidad de los sistemas determina la productividad; la postura de seguridad define el nivel de riesgo; y la escalabilidad de la arquitectura condiciona la velocidad de crecimiento. Cuando alguna de estas dimensiones falla, el coste no es solo técnico, sino operativo y reputacional.
Definición de infraestructura IT y su papel en el negocio
La infraestructura IT comprende todos los componentes físicos y virtuales que sostienen las operaciones de una organización: redes de comunicaciones (LAN, WAN, WiFi), servidores físicos y virtualizados, sistemas de almacenamiento (NAS, SAN, cloud), endpoints y los sistemas operativos y aplicaciones que corren sobre ellos. Cada componente tiene un ciclo de vida, un nivel de riesgo y una dependencia directa con procesos de negocio concretos.
Gestionar estos componentes de forma integrada —y no como silos independientes— es lo que permite mantener la disponibilidad, controlar la superficie de ataque y planificar la capacidad con antelación. Una red mal segmentada, un servidor sin parches o un almacenamiento sin política de retención no son problemas técnicos aislados: son riesgos operativos con consecuencias medibles en tiempo de inactividad, pérdida de datos o incumplimiento normativo.
Qué incluye un servicio gestionado: alcance y responsabilidades
Un servicio gestionado bien definido establece con claridad qué hace el proveedor, con qué frecuencia y bajo qué compromisos. Según el alcance acordado por escrito, puede incluir monitorización de infraestructura (disponibilidad, rendimiento y capacidad), gestión de parches y actualizaciones de sistemas operativos y aplicaciones críticas, respuesta a incidentes con tiempos de respuesta acordados, mantenimiento preventivo planificado, gestión de backups y verificación de recuperación, y reporting periódico del estado del entorno.
Beneficios esperados: eficiencia, seguridad, escalabilidad y compliance
Los beneficios de un servicio gestionado se materializan en cuatro áreas concretas. La eficiencia operativa mejora porque las tareas rutinarias —parches, backups, actualizaciones— se automatizan y ejecutan fuera del horario productivo, sin consumir recursos internos. La seguridad se refuerza mediante la reducción de la superficie de ataque: control de accesos, gestión de vulnerabilidades y segmentación de red limitan el impacto de cualquier incidente. La escalabilidad mejora cuando la capacidad se planifica con antelación y la arquitectura puede crecer sin rediseños urgentes. El cumplimiento normativo se apoya en procedimientos documentados, registros y evidencias que facilitan responder a clientes y auditores, sin sustituir al asesoramiento jurídico.
Alcance del servicio por capas: redes, sistemas, almacenamiento y cloud
- Capa de red: monitorización de disponibilidad y latencia, gestión de configuraciones, control de cambios y segmentación mediante VLANs y firewalls perimetrales e internos.
- Capa de sistemas y servidores: mantenimiento preventivo, gestión de parches, control de rendimiento (CPU, memoria, disco), virtualización y soporte técnico remoto y presencial. Para decidir qué servidores se quedan en la oficina, vea cómo decidir entre servidor propio, nube o híbrido en una pyme.
- Capa de almacenamiento y continuidad: gestión de capacidad, políticas de backup, verificación de integridad de copias y pruebas de recuperación ante desastres.
- Capa cloud e híbrida: gestión de entornos Microsoft 365 y Azure, control de identidades, licencias, sincronización entre entornos locales y cloud, y monitorización de costes cloud.
Esta estructura por capas no es solo organizativa: permite asignar responsabilidades claras, priorizar inversiones y escalar cada capa de forma independiente según las necesidades del negocio, sin afectar a la estabilidad del conjunto.
Gestión de redes: monitorización, cambios y seguridad perimetral y interna
La red es la capa más crítica en términos de disponibilidad: un fallo de conectividad paraliza operaciones en segundos. La gestión profesional de redes suele incluir la monitorización de la infraestructura —switches, routers, puntos de acceso WiFi y firewalls—, si se incluye en el alcance acordado, y la definición de qué se avisa y a quién ante caídas o degradación de rendimiento. La gestión de cambios IT se aplica con ventanas planificadas y procedimientos de rollback para evitar que una actualización de firmware o un cambio de configuración provoque una interrupción no prevista. La seguridad perimetral e interna se completa con firewalls, segmentación mediante VLAN y una revisión periódica de las reglas de acceso.
Gestión de almacenamiento y continuidad: backups, recuperación y disaster recovery
Un backup que nunca se ha probado no es un backup: es una expectativa. La gestión profesional del almacenamiento y la continuidad incluye definir políticas de retención y frecuencia de copia adaptadas a los requisitos de cada tipo de dato, automatizar la ejecución de backups y, sobre todo, verificar periódicamente la integridad de las copias mediante pruebas de restauración reales. La recuperación ante desastres completa el cuadro: conviene documentar qué sistemas se recuperan primero, quién decide y cuánto tiempo y cuántos datos puede asumir perder el negocio, y comprobarlo con pruebas periódicas. Los objetivos de recuperación y las pruebas de restauración se explican en nuestra guía de copias de seguridad y recuperación.
Leer los pasos en texto
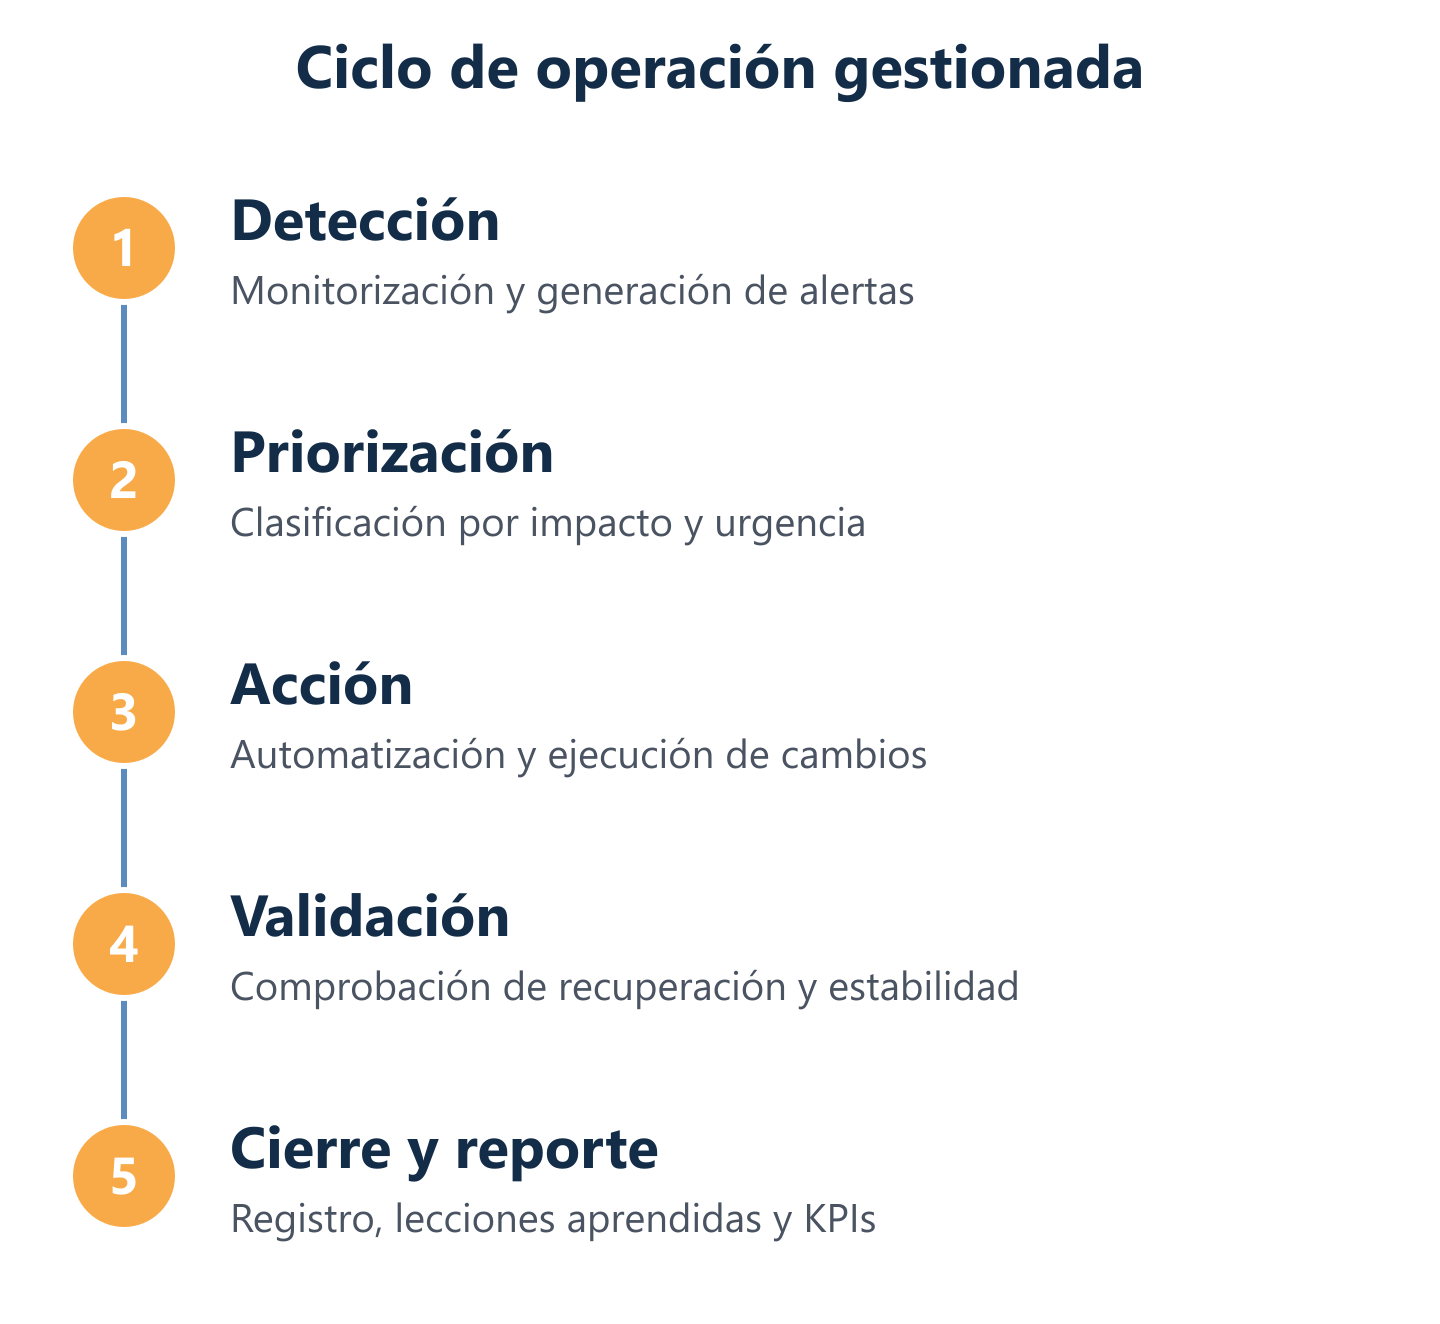
Detección, priorización, acción, validación y cierre y reporte
Operación continua, seguridad y cómo elegir un proveedor
A la hora de elegir proveedor, la decisión no debe basarse únicamente en precio o en el catálogo de herramientas. Los criterios que realmente determinan el éxito del servicio son:
- Alcance y responsabilidades: qué infraestructura se gestiona, qué tareas realiza el proveedor y cuáles siguen en manos de su equipo, todo por escrito.
- Compromisos de servicio: tiempos de respuesta y de resolución acordados por prioridad de incidencia, si se establecen, y cómo se documentan.
- Monitorización y reporting: qué se supervisa, qué alertas se generan y qué informes periódicos recibe.
- Seguridad integrada: parches, control de accesos y copias verificadas como parte de la operación diaria.
- Incorporación y salida: cómo se realiza la transición inicial, qué documentación se entrega y cómo se devuelve el control si cambia de proveedor.
Cómo funciona la operación gestionada: de la alerta al cierre
Cuando la monitorización genera una alerta, esta se clasifica y se prioriza según su impacto en el negocio y su urgencia. Una vez priorizada, la respuesta sigue el procedimiento acordado: diagnóstico, contención, resolución y comunicación al cliente. El cierre no es solo técnico: incluye el registro de la causa raíz y, cuando corresponde, una acción correctiva para evitar la recurrencia. Este ciclo, repetido de forma consistente, es lo que transforma la operación IT de reactiva a verdaderamente proactiva.
Seguridad y continuidad: parches, control de accesos y recuperación verificable
La seguridad en un servicio gestionado no es una capa adicional: está integrada en cada rutina operativa. La gestión de parches y vulnerabilidades cubre sistemas operativos, aplicaciones y firmware de red con un calendario definido, reduciendo el tiempo de exposición entre la publicación de un CVE y su remediación. El control de accesos —gestionado con políticas de mínimo privilegio, autenticación multifactor y revisión periódica de cuentas— limita el radio de impacto ante cualquier compromiso. La recuperación es verificable cuando existen copias protegidas frente a fallos de la producción, procedimientos documentados y pruebas de restauración con resultados registrados.
Checklist de decisión: SLAs, reporting, onboarding y escalabilidad
Antes de firmar un contrato de servicios gestionados de IT, verifique que la propuesta responde a estas preguntas con datos concretos, no con promesas genéricas:
- SLAs: ¿qué tiempos de respuesta y de resolución se acuerdan por prioridad y cómo se documentan?
- Alcance: ¿qué sistemas y tareas están incluidos y cuáles quedan fuera?
- Reporting: ¿qué informes recibiré, con qué frecuencia y con qué indicadores?
- Onboarding: ¿cómo se realiza la incorporación: inventario, accesos, documentación y fases?
- Escalado: ¿quién interviene en cada nivel y cuándo se pasa de soporte remoto a presencial?
- Escalabilidad: ¿cómo se adapta el servicio si aumentan los usuarios, las sedes o los sistemas?
Si alguna de estas preguntas no tiene respuesta clara en la propuesta, es una señal de que el alcance del servicio no está suficientemente definido, lo que en la práctica se traduce en zonas grises costosas. Para completar el marco de evaluación, conviene realizar un diagnóstico previo de su entorno antes de contratar cualquier servicio gestionado.
BlueNova IT trabaja sobre todo con pymes europeas, a menudo con equipos distribuidos o varias sedes; el trabajo presencial se confirma en cada proyecto. El horario de atención es de 09:00 a 18:00 CET/CEST. Consulte en su acuerdo el canal de contacto y los compromisos de respuesta aplicables.
Preguntas frecuentes
¿Qué es infraestructura IT?
¿Qué es la gestión de infraestructura de IT?
¿Qué es un servicio de gestión de infraestructuras?
¿Qué son los servicios gestionados de IT?